De 60 a 120 Millones: Cómo Deporvillage construyó un E-commerce resiliente

Imagina esto: es marzo de 2020. El mundo se detiene, pero para el e-commerce, es el comienzo de una oleada de demanda sin precedentes.

Para Deporvillage, uno de los gigantes del retail deportivo del sur de Europa, este momento significó pasar de facturar 60 a 120 millones de euros en un solo año. Un crecimiento del 157% que, si bien es el sueño de cualquier negocio, también es la receta perfecta para un colapso tecnológico total. Cada segundo de caída en un día pico como Black Friday puede costar más de 9.000 €, y el 91% de los clientes con una mala experiencia no vuelve jamás.

Esta no es una historia de suerte; es una clase magistral de resiliencia. En el último episodio del podcast «Cloud Maturity Journey», conversamos con Narcís Pillao, CTO de Deporvillage, quien se unió a la empresa justo en el epicentro de esta explosión. Narcís desvela cómo transformaron una arquitectura al borde del colaso en una fortaleza digital capaz de soportar no solo el crecimiento exponencial, sino cualquier crisis futura. ¿El resultado? Un impresionante objetivo de disponibilidad del 99,99%.

El diagnóstico: Cuando el éxito se convierte en tu mayor riesgo

La migración a la nube es una necesidad, pero muchas empresas caen en la trampa de tratarla como una simple mudanza. Narcís se encontró con los síntomas clásicos de una arquitectura que no estaba preparada para la híper-escala:

  • Un núcleo monolítico: Una base de datos y un CMS centralizados que actuaban como un cuello de botella, ahogando la agilidad.
  • El «efecto dominó»: Veinte microservicios con comunicación síncrona, donde el fallo de uno podía derribar todo el sistema en cadena.
  • Deuda técnica insostenible: Un equipo de solo ocho personas luchando por mantener una arquitectura cada vez más compleja.

La solución no era parchear el sistema, sino rediseñarlo desde sus cimientos.

Los pilares de una arquitectura e-commerce resiliente

Durante nuestra conversación, Narcís describió los principios fundamentales que permitieron a Deporvillage no solo sobrevivir, sino prosperar. Estas no son ideas teóricas, sino estrategias probadas en el campo de batalla del retail digital.

  1. Arquitectura en capas – La filosofía de la «cebolla»: La resiliencia no es un único componente, sino una serie de defensas. La estrategia de Deporvillage se centra en una «arquitectura cebolla» que protege el negocio en múltiples niveles:
    • Capa Edge: Una CDN para servir contenido en 80ms en lugar de 900ms y un WAF para filtrar ataques.
    • Capa Cloud: Kubernetes y bases de datos gestionadas (Aurora, Elasticsearch) que escalan automáticamente con la demanda.
    • Capa de Aplicación: Patrones de back-pressure para evitar la sobrecarga y una arquitectura asíncrona basada en eventos que rompe el «efecto dominó».
  2. Innovación controlada – Los «Innovation Tokens» La tentación de adoptar la última tecnología es un riesgo en sí mismo, ya que añade complejidad. Narcís introdujo el concepto de los «innovation tokens»: un límite anual de innovaciones.
    «¿Para qué quieres un Ferrari si solo vas a ir por las calles de Madrid? Tienes que entender muy bien qué necesita tu negocio.»
    Este principio obliga al equipo a justificar cada nueva pieza tecnológica por su valor real, no por ser «lo último», manteniendo la estabilidad como prioridad.
  3. Seguridad por diseño – Despliegues sin miedo: La ciberseguridad y la estabilidad deben ser fundamentales, no un añadido. Para cambios críticos, como la reescritura del sistema de pedidos, el riesgo de un lanzamiento fallido es inaceptable. La solución es el despliegue gradual con feature flags:
    • La nueva función se activa primero solo para empleados.
    • Luego, se libera a un pequeño porcentaje de usuarios por UID.
    • El tráfico se redirige progresivamente, mitigando el impacto de cualquier error.

El factor humano: La última capa de defensa

La mejor arquitectura del mundo puede ser saboteada por un error humano. Por eso Deporvillage prioriza procesos rigurosos como pull requests obligatorios, pipelines de CI/CD robustos y tests exhaustivos. La tecnología la hacen posible las personas, y los procesos de calidad son su mejor herramienta.

Conclusiones esenciales de la transformación de Deporvillage:

  • Diseñar para el fallo: La pregunta no es si algo fallará, sino cómo te recuperarás sin que el cliente lo note.
  • La complejidad es el enemigo: No adoptes tecnología por moda. Cada nueva herramienta añade una carga de mantenimiento.
  • La resiliencia se construye en capas: Desde la CDN hasta el código y los procesos del equipo, cada nivel es una defensa.
  • Despliega de forma gradual, no de golpe: Usa feature flags para que los fallos sean incidentes menores, no catástrofes.

La perspectiva de Narcís lo resume todo: el compromiso con una arquitectura resiliente no es un proyecto de TI, es una estrategia de supervivencia y una ventaja competitiva continua.

¿Está tu infraestructura preparada para soportar un crecimiento explosivo?

Escucha el episodio completo para descubrir todos los detalles de una de las transformaciones cloud más impresionantes del e-commerce español.

Más allá de la migración: estrategias para una nube escalable y duradera

Imagina esto: es finales de abril de 2025. Un apagón masivo barre España, afectando a la Península Ibérica e incluso a partes del suroeste de Francia. Millones de personas se sumergen en el caos. Aeropuertos, trenes, semáforos, telecomunicaciones, sistemas de pago… todo interrumpido durante horas. Este apagón generalizado fue un crudo recordatorio de lo vulnerable que es nuestra infraestructura moderna.

Sin embargo, en medio de esta interrupción, una empresa se mantuvo firme: Obramat, una de las cadenas de distribución de materiales de construcción más grandes de España. Mientras innumerables negocios observaban impotentes cómo fallaban las redes eléctricas, los 38 almacenes de Obramat seguían operando sin interrupciones. Esto no fue suerte; fue el resultado directo de una transformación cloud meticulosamente diseñada que priorizó la resiliencia por encima de todo. Sus generadores de respaldo se activaron automáticamente, su infraestructura cloud permaneció en línea y, lo que es crucial, no se perdió ni una sola venta.

Esta historia notable es el eje del último episodio del podcast «Cloud Maturity Journey», «Más allá de la migración: estrategias para una nube escalable y duradera«. En él, Javier Casado, CTO de Obramat, junto con Rubén López de Making Science, profundizan en cómo Obramat construyó una infraestructura cloud que destaca incluso bajo presión. Revelan cómo la empresa fue más allá de la migración cloud básica, centrándose en rediseñar su arquitectura desde cero con microservicios, sistemas distribuidos y una ciberseguridad robusta. ¿El resultado? Una impresionante disponibilidad del 99,9%, incluso durante crisis nacionales.

Por qué el «Lift and Shift» genera Decepción y costes elevados

La migración a la nube ha evolucionado de ser una tendencia a una necesidad estratégica para las empresas que buscan agilidad, escalabilidad y resiliencia. Pero aquí está el desafío al que se enfrentan la mayoría de las organizaciones: tratan la migración a la nube como si simplemente trasladaran muebles.

Como destacó Rubén López, nuestro VP de Servicios Cloud, durante la discusión, el error principal es abordar la nube simplemente como un cambio de hosting. Las organizaciones que siguen este camino de «lift and shift» (migrar tal cual) a menudo se encuentran con los mismos desafíos operativos que tenían en sus instalaciones, pero ahora con costes significativamente más altos.

La evidencia es contundente: las empresas que realizan operaciones de «lift and shift» suelen experimentar:

  • Aumentos de costes del 20-30% sin mejoras correspondientes en el rendimiento.
  • Desafíos de disponibilidad idénticos a los de su entorno anterior.
  • Escalabilidad limitada a pesar de invertir en recursos «ilimitados».

La solución no es solo mover servidores; requiere un rediseño arquitectónico completo.

Los cinco pilares de una arquitectura cloud exitosa

Durante nuestra conversación, Javier describió los principios esenciales que distinguen las transformaciones cloud exitosas de las migraciones costosas. Estos no son solo conceptos teóricos, sino estrategias probadas de la experiencia real de Obramat:

  1. Resiliencia: anticipar fallos del sistema
    La pregunta crítica no es si los componentes fallarán, sino qué tan rápido se pueden recuperar. Javier enfatizó este principio, mostrando la estrategia de Obramat centrada en:

    • Arquitectura de microservicios que aísla y contiene los fallos.
    • Distribución geográfica a través de múltiples zonas de disponibilidad y regiones.
    • Mecanismos de conmutación por error automatizados que se activan en segundos.
  2. Seguridad por diseño: integración desde el primer día
    La ciberseguridad debe ser fundamental, no una idea de última hora. Al gestionar datos de clientes y operaciones críticas de negocio en 38 ubicaciones, la seguridad no puede ser un complemento opcional. Debe estar integrada desde el primer día.
  3. Elasticidad: gestión automatizada de recursos
    Infraestructuras que escalan dinámicamente con la demanda, optimizando automáticamente tanto la eficiencia de costes como el rendimiento. Ya no hay que adivinar qué recursos necesitarás; el sistema se ajusta solo.
  4. Transparencia de costes: visibilidad completa
    En el sector minorista, la claridad financiera es primordial. Así como Obramat realiza un seguimiento de las métricas comerciales diarias al cerrar las tiendas, los gastos en la nube deben proporcionar la misma transparencia. Esto elimina sorpresas y garantiza una visibilidad completa de cada euro gastado.
  5. Alineación con el negocio: tecnología al servicio de la estrategia
    La infraestructura tecnológica debe respaldar directamente los objetivos comerciales, permitiendo respuestas ágiles al mercado en lugar de crear limitaciones operativas. La nube no es solo un proyecto de TI; es un facilitador de negocio.

Validación en el mundo real: la crisis eléctrica española

Nada valida una estrategia cloud como una crisis genuina. Javier compartió un ejemplo convincente del fallo de la infraestructura eléctrica en España. Si bien los generadores de respaldo en almacenes y oficinas centrales proporcionaron una continuidad inmediata, su estrategia de nube distribuida ofreció la verdadera ventaja. La capacidad de continuar las operaciones sin problemas incluso cuando regiones enteras se quedan sin energía demuestra el tipo de resiliencia que toda organización debería construir.

¿La clave? La resiliencia no se trata de prevenir fallos, sino de hacer que los fallos sean intrascendentes para las operaciones comerciales.

El factor humano: las personas hacen posible la tecnología

Una idea clave de nuestra discusión fue profunda: el cambio tecnológico requiere fundamentalmente un cambio en las personas.

Javier enfatizó que su inversión más valiosa ha sido el desarrollo y la formación de equipos técnicos. Las personas, específicamente los equipos técnicos cualificados, son los verdaderos determinantes del éxito del proyecto. Por eso Obramat priorizó la construcción de experiencia interna sobre una excesiva dependencia de proveedores externos.

Este enfoque centrado en las personas permitió a Obramat:

  • Desarrollar capacidades cloud internas, reduciendo la dependencia de proveedores.
  • Implementar pipelines de CI/CD que los equipos utilizan de forma eficaz.
  • Mantener la continuidad del servicio durante transiciones arquitectónicas significativas.
  • Escalar las operaciones cloud en múltiples países y divisiones de negocio.

Infraestructura futura: operaciones impulsadas por IA

Mirando hacia el futuro, la inteligencia artificial transformará, sin duda, la gestión de la infraestructura cloud. Tanto Javier como Rubén discutieron cómo la IA integrará capacidades de inteligencia directamente en las decisiones de infraestructura y los sistemas de observabilidad, permitiendo una gestión mucho más eficiente y eficaz de lo que permiten los enfoques actuales.

Evolución más allá de la migración: transformación continua

La transformación cloud representa una filosofía operativa, no un destino. Las organizaciones que prosperan hoy no son aquellas que simplemente «completaron» la migración a la nube, sino aquellas que han construido sistemas adaptativos, resilientes e inteligentes capaces de una evolución continua.

Conclusiones esenciales de la transformación de Obramat:

  • ✅ Priorizar a las personas sobre la tecnología – Los equipos cualificados hacen posible cualquier éxito arquitectónico.
  • ✅ Diseñar para escenarios de fallo – Asumir fallos de componentes y planificar en consecuencia.
  • ✅ Automatizar de forma integral – Desde la implementación hasta la recuperación y las decisiones de escalado.
  • ✅ Equilibrar la distribución global con una gobernanza centralizada.
  • ✅ Medir el impacto en el negocio – Realizar un seguimiento de costes, rendimiento y valor operativo.

La perspectiva de Javier captura la esencia a la perfección: el compromiso de Obramat con la arquitectura cloud, particularmente con los sistemas distribuidos con microservicios, permite respuestas ágiles e impulsa una transformación comercial continua.

¿Listo para construir una infraestructura resiliente?

Ya sea que estés planeando una migración cloud inicial o modernizando una infraestructura existente, esta conversación proporciona información probada de líderes que han completado la transformación completa, desde operaciones minoristas tradicionales hasta sistemas avanzados nativos de la nube.

La distinción entre migración cloud y transformación cloud va mucho más allá de las consideraciones técnicas; abarca dimensiones estratégicas, culturales y operativas. ¿Estás listo para ir más allá de la migración y construir una nube verdaderamente a prueba de futuro?

Más allá del hype: cómo implementar IA sin comprometer tus datos

La IA generativa está transformando la manera en que operan las empresas: acelera la creación de contenido, automatiza flujos de trabajo y desbloquea nuevos niveles de productividad. Pero detrás de la emoción se esconde una dura verdad: cuando hablamos de datos, nada es gratis. Cada interacción con IA conlleva costes potenciales en forma de exposición de datos, riesgo de cumplimiento normativo o uso indebido.

En este episodio del podcast Cloud Maturity, hablo con Javier Mora, Director de Información y Seguridad de Making Science, sobre cómo las organizaciones pueden adoptar la IA de manera responsable, asegurando que la innovación no vaya en detrimento de la seguridad. Juntos exploramos lo que se necesita para escalar la IA en todos los equipos, sin comprometer la información sensible ni las obligaciones legales.

La IA ofrece beneficios extraordinarios, pero no está exenta de riesgos. Según Gartner, el 30% de las organizaciones que utilizan IA generativa experimentarán brechas de privacidad para 2026 debido a una implementación inadecuada o al uso indebido por parte de los empleados.

Este episodio trata de algo más que oportunidades: se trata de construir una hoja de ruta para la adopción segura, ética y sostenible de la IA.

🌍 Una visión global: El trimestre de transformación y programa de adopción de IA

En Making Science, creemos que la IA no es algo que deba delegarse a unos pocos expertos: es una capacidad fundamental para cada empleado. Por eso lanzamos el Trimestre de Transformación de IA y el Programa de Adopción de IA, dos iniciativas globales diseñadas para:

  • Democratizar el acceso a las herramientas de IA para cada puesto y región
  • Construir experiencia práctica en todos los equipos, desde marketing hasta ingeniería
  • Pasar del uso pasivo al dominio activo e incluso a la creación de herramientas de IA

No solo usamos la IA, la dominamos y construimos con ella. Estos programas globales proporcionan la estructura y el apoyo para convertir esa filosofía en realidad, alineando la acción local con la transformación estratégica a escala.

La guía de licencias de IA: Un marco para el uso responsable

Para hacer que la adopción de IA sea segura y efectiva, Making Science desarrolló la Guía de Licencias de IA, un marco práctico y dinámico que proporciona a los empleados una comprensión clara de qué herramientas se pueden usar, cómo deben usarse y qué datos es seguro procesar.

Esta guía ayuda a los equipos a:

  • Distinguir entre herramientas de IA aprobadas y no aprobadas
  • Manejar datos personales y propietarios con el enmascaramiento o anonimización apropiados
  • Interpretar los resultados de la IA de manera crítica en lugar de tomarlos al pie de la letra
  • Aplicar la IA de manera responsable en sus tareas diarias, sabiendo dónde existen las barreras de protección

La Guía de Licencias de IA es pieza fundamental para construir una cultura de IA segura y empoderada en todos los equipos.

El riesgo de la IA es más que solo técnico

Javier explica que uno de los desafíos más subestimados con la IA es su complejidad legal y operativa. Los empleados pueden introducir sin saberlo datos confidenciales de clientes o código propietario en modelos públicos, desencadenando violaciones de cumplimiento bajo el RGPD o filtraciones de propiedad intelectual.

Por eso nuestro equipo trabaja para aumentar la concienciación, implementar controles y actualizar continuamente los controles internos para mitigar estos riesgos en cada capa del negocio.

Una estrategia escalable para la IA responsable

Para asegurar que la adopción de IA ocurra de manera segura en toda la empresa, Making Science ha lanzado varios programas clave:

  • AI Champions: Un grupo multifuncional de más de 60 empleados que impulsan la educación, experimentación y promoción de la IA dentro de sus departamentos.
  • Doctor AI: Una sesión de mesa de ayuda semanal donde los empleados pueden traer preguntas, obtener apoyo práctico y mantenerse al día con las mejores prácticas de IA.
  • AI Lab: Un espacio de testing interno para destacar aplicaciones prácticas y cotidianas de la IA para optimizar flujos de trabajo.

Estos programas aseguran que la IA no sea solo otra iniciativa de IT, sino una parte viva y de aprendizaje de la cultura de la empresa.

Google Agentspace: La plataforma para flujos de trabajo conectados e inteligentes

En Making Science, estamos orgullosos de ser la primera empresa en Iberia en adoptar Google Agentspace, una plataforma potente que está remodelando cómo los equipos interactúan con los datos, las herramientas y entre ellos.

Google Agentspace permite crear Agentes de IA personalizados que:

  • Automatizan tareas repetitivas como la generación de informes, el enrutamiento de tickets y las búsquedas de datos
  • Conectan múltiples aplicaciones corporativas, desde CRMs hasta herramientas de gestión de proyectos, en una interfaz única y unificada
  • Permiten consultas en lenguaje natural, para que los empleados puedan extraer información o desencadenar acciones sin necesidad de experiencia técnica
  • Promueven la colaboración multifuncional haciendo que la información clave sea más fácil de encontrar y compartir
  • Impulsan la retención y reutilización del conocimiento a través del acceso centralizado a procesos, documentación y soporte de IA

El resultado es una fuerza laboral más ágil y empoderada. Los equipos pueden pasar menos tiempo alternando entre plataformas o duplicando esfuerzos, y más tiempo tomando decisiones informadas y estratégicas.

Lo más importante es que todo esto se hace dentro de un entorno seguro y gobernado, asegurando que la eficiencia nunca vaya en detrimento de la privacidad o el cumplimiento normativo.

Shadow IT y la necesidad de gobernanza

Uno de los riesgos clave que discutimos es el Shadow IT: cuando los empleados usan herramientas de IA no autorizadas que no han pasado por la evaluación interna. Aunque estas herramientas pueden ser útiles, también pueden ser inseguras, no conformes y completamente invisibles para vuestros equipos de IT o seguridad.

En Making Science, nuestra estrategia no es restringir la curiosidad, sino canalizarla de manera segura. Las nuevas herramientas se evalúan a través del prisma de la seguridad y la privacidad antes de su aprobación, permitiendo a los empleados explorar la innovación dentro de un entorno gobernado.

Un futuro centrado en las personas para la IA

La IA no reemplazará a vuestro equipo, lo elevará. Pero solo si están formados para colaborar con ella de manera efectiva. A medida que la IA se integre en más flujos de trabajo, los empleados tendrán la tarea no solo de ejecutar, sino de validar, interpretar y aplicar los resultados de la IA para tomar decisiones más inteligentes.

En Making Science, creemos que los mejores resultados provienen de personas empoderadas trabajando junto a herramientas potentes, dentro de una estructura que apoya tanto la innovación como la integridad.

«No se trata de elegir entre innovación y seguridad», compartió Javier. «Se trata de construir el entorno donde ambas prosperen».

Escucha el episodio completo

Si estás liderando la estrategia de IA, gestionando riesgos, o tienes curiosidad sobre cómo escalar la IA generativa en vuestra organización sin perder el control de vuestros datos, esta conversación es para ti.

Seguridad en la nube en la era de la IA: Retos y oportunidades para las organizaciones

[image_with_animation image_url=»68709″ animation=»Fade In» hover_animation=»none» alignment=»» border_radius=»none» box_shadow=»none» image_loading=»default» max_width=»100%» max_width_mobile=»default»]El otro día tuvimos la oportunidad de participar en el Cloud & Security Leaders Event organizado por Silicon. Nuestra ponencia fue la primera de otras muchas entre las que destacaban otros grandes de la industria como Wiz o AWS. Esta, tenia como objetivo hablar de las ventajas que ha traído la IA al mercado pero también hablar de los inconvenientes y los problemas de seguridad que esta trae. Además, se trataron temas como la trayectoria de Google en el mundo de la Ciberseguridad, como Making Science ha sido capaz de sacar el máximo partido  de este producto y que claves se deben tener en cuenta cuando una empresa quiere dar un salto de calidad en su infraestructura de Ciberseguridad. Todo esto fue posible gracias a Álvaro Verdeja, nuestro COO de Ciberseguridad, Cloud, IA y Software, y Francisco Dalmau, Channel Account Manager en Google Cloud para Iberia e Italia.

Google SecOps – Operacion Aurora

Google es conocido mundialmente por todo el mundo, la gran mayoría de la población utiliza diariamente sus productos pero poca gente conoce el portfolio que dispone en el ámbito de la Ciberseguridad. Como bien contó Francisco Dalmau, “todo comenzó en 2009 con la Operación Aurora”,  un ciberataque muy conocido sufrido a nivel nacional en EE.UU. El objetivo del ataque era acceder al código fuente, las ‘joyas de la corona’ de cualquier empresa tecnológica. Los piratas informáticos encontraban hosts vulnerables y los utilizaban para moverse lateralmente dentro de la intranet de una empresa hasta que conseguían acceder a repositorios de código fuente no seguros.

Lo que Google aprendió de la Operación Aurora es que el modelo de seguridad tradicional basado en el perímetro, era insuficiente para satisfacer las necesidades de seguridad del mundo moderno. Google tuvo que idear un nuevo modelo de seguridad que redefiniera la arquitectura de la infraestructura, el desarrollo de software y las operaciones del día 2. Este modelo era el modelo de confianza cero en el que «no se confía en nada y se verifica todo». Así nació el modelo de seguridad de Google.

Esto originó que a día de hoy Google dispone de todo un portfolio de herramientas de seguridad que compiten con los productos más punteros del mercado, Google SecOps, VirusTotal o Google threat intelligence son algunos de estos. Todos ellos se apoyan en la potencia de Google Cloud para poseer unas capacidades únicas en el mercado.

Making Science y su valor

En Making Science, como partners Premier de Google y especialistas en Ciberseguridad, llevamos más de dos años trabajando con Google SecOps para analizar, detectar y mitigar todo tipo de amenazas. 

Así, la solución de Google SecOps se compone de dos partes principales, un SIEM, donde podemos ingestar todo tipo de fuentes de los productos que consideremos necesarios y crear alertas para identificar cualquier tipo de amenaza y un SOAR, donde a través de playbooks podemos sincronizar diferentes productos para realizar todos los procesos manuales de forma automática, permitiendo así que un equipo pequeño de seguridad sea capaz de gestionar las incidencias de una empresa mucho mayor de una forma eficiente.

Como bien explicó Alvaro Verdeja, “Hemos podido experimentar con nosotros mismos para prepararnos para proteger a nuestros clientes”. Algunas de las incidencias que gestionamos de forma automática son las fugas de información, conexiones desde ubicaciones inusuales, creación de informes o bloqueo y reseteo de usuarios y credenciales comprometidos. 

La IA en el mundo de la ciberseguridad

Si bien la palabra de moda ahora mismo es la Inteligencia Artificial, Google también dispone de la suya, Gemini, esta viene incorporada en sus productos de seguridad y fue definida por Francisco Dalmau de la siguiente manera, “Gemini es un asistente que cuando tu estas mirando una ventana y la de la lado es igual, te dice que quizás te puede volver a pasar lo mismo y de paso deberíamos también revisar las puertas por si hay alguna abierta”. Una metáfora para mí muy acertada ya que como siempre se menciona, uno de los mayores problemas actualmente es la falta de talento y de inversión. Con Gemini tenemos esa ayuda, esa asistencia que nos guía, pero también trabaja por nosotros, creando queries sin conocer el lenguaje, o playbooks para automatizar tareas.

Así, la IA y automatización nos permite hacer el trabajo de un equipo entero de seguridad de nivel 1 sin necesidad de tenerlo, lo que ayuda a focalizar sobre tareas mucho más urgentes y reducir notablemente el trabajo manual que puede basarse simplemente en marcar falsos positivos como en el SOC convencional.

Recomendaciones

Como cierre de la charla se mencionaron algunas recomendaciones claves a seguir cuando queremos dar un paso al frente en cuanto a la protección de nuestro negocio:

  • El gasto en Ciberseguridad no es un gasto si no una inversión. Empresas enormes y sólidas se han ido a pique por problemas de seguridad.
  • Ponerse en manos de profesionales. A veces intentamos abaratar costes o tener las mejores herramientas sin la formación necesaria para su utilización.
  • Zero trust and last privilege. No confíes en nada ni nadie y concede únicamente los permisos que sean necesarios

¿Estás listo para transformar tu infraestructura de seguridad?

Conecta con los expertos en ciberseguridad de Making Science para descubrir cómo podemos mejorar la seguridad de tu organización con las soluciones avanzadas de Google Cloud.

La creciente amenaza de la escasez de talento en ciberseguridad: Lecciones aprendidas del podcast ‘Cloud Maturity Journey’

El mundo digital está siendo asediado. Los ciberataques son cada vez más sofisticados y frecuentes, pero una línea crítica de defensa se está debilitando peligrosamente: la fuerza laboral de ciberseguridad. La cruda realidad es que simplemente no hay suficientes profesionales cualificados para combatir la creciente amenaza, dejando a las organizaciones vulnerables.

Esta alarmante escasez de talento fue el centro de atención en nuestro reciente episodio de la serie de podcast ‘Cloud Maturity Journey’,  titulado ‘Construyendo una Fortaleza Digital: Mejores Prácticas y Estrategias de Seguridad’. Nuestros expertos invitados, Miguel López, Director de Cloud y Ciberseguridad de Making Science, y Washington Gómez, CISO de GETD, aportaron valiosos conocimientos sobre este apremiante desafío.

El problema del talento:

‘El principal desafío al que se enfrentan las organizaciones hoy en día está relacionado con las personas’, enfatizó Washington. ‘Y cuando digo personas, me refiero al talento’. Este sentimiento destaca la feroz competencia por profesionales de ciberseguridad cualificados, dificultando la atracción y retención de los mejores candidatos para las empresas.

Un panorama en constante evolución

La rápida evolución de la tecnología, especialmente los avances en Inteligencia Artificial, ha complicado significativamente el panorama de la ciberseguridad. Los cibercriminales están explotando estas herramientas para desarrollar ataques cada vez más sofisticados, lo que dificulta que las organizaciones se mantengan a la vanguardia.

Aunque la tecnología ofrece soluciones potenciales, también exacerba la escasez de talento. Herramientas como la IA y la automatización pueden optimizar ciertas tareas de ciberseguridad, pero requieren profesionales cualificados para operarlas y mantenerlas. Además, la transición a infraestructuras en la nube ha introducido nuevas vulnerabilidades que exigen una experiencia especializada.

Un enfoque integral para la ciberseguridad

Para abordar este desafío, las organizaciones deben adoptar un enfoque integral que incluya:

  • Inversión en la formación de los empleados: Una cultura de seguridad sólida comienza con empleados informados. Como señaló Miguel Lopez, ‘la formación para los empleados es fundamental. Deben saber que están siendo víctimas de un ataque y que deben levantar la mano y preguntar’.
  • Colaboración entre equipos: Fomentar la colaboración entre los equipos de seguridad y otros departamentos, como desarrollo y operaciones, es esencial. Este enfoque transversal puede ayudar a integrar la seguridad en el ciclo de vida del desarrollo de software y mejorar la resiliencia general.
  • Adopción de la automatización: La automatización puede mejorar la eficiencia y reducir el riesgo de errores humanos. Sin embargo, es importante encontrar un equilibrio entre la automatización y la supervisión humana.
  • Mantenerse al día sobre las amenazas emergentes: Los profesionales de la ciberseguridad deben estar informados sobre las últimas amenazas y tendencias. Esto se puede lograr a través de publicaciones de la industria, conferencias y redes profesionales.

Mirando hacia el futuro:

Aunque el panorama de la ciberseguridad presenta desafíos significativos, también ofrece oportunidades emocionantes para aquellos que poseen las habilidades adecuadas. La demanda de profesionales cualificados es alta y las perspectivas laborales son prometedoras. Al invertir en aprendizaje continuo y desarrollo, los individuos pueden posicionarse para el éxito en este campo dinámico y gratificante.

En conclusión, la escasez de talento en ciberseguridad es un problema urgente que requiere una acción colaborativa de gobiernos, industria y academia. Como señaló Washington en el podcast, ‘la ciberseguridad no es solo tecnología, es un proceso que involucra a personas, procesos y tecnología’. Al trabajar juntos para desarrollar programas educativos, promover la ciberseguridad como una carrera y fomentar la innovación, podemos construir un futuro digital más seguro.

Para obtener más información y consejos prácticos, te invitamos a escuchar el episodio completo aqui. Este podcast ofrece una visión profunda de los desafíos y oportunidades en el campo de la ciberseguridad, y proporciona a las organizaciones las herramientas necesarias para proteger sus activos y reputación.

Escucha el episodio completo de Cloud Maturity Journey para obtener más información sobre cómo construir una base sólida en la nube para tu negocio.

5 claves para proteger tu negocio de fallos de software y ciberataques

Un fallo de grandes proporciones en el software de seguridad CrowdStrike Falcon ha provocado una interrupción generalizada de los servicios de Microsoft, afectando a millones de usuarios en todo el mundo. El incidente, que comenzó en la noche del 18 de Julio, ha dejado inoperables servicios esenciales como Microsoft 365, Azure y Windows, generando un impacto significativo en empresas, instituciones educativas y organismos gubernamentales de diversos sectores.

La causa raíz del problema se ha atribuido a un error en una actualización reciente del software CrowdStrike Falcon, utilizado por Microsoft para proteger sus sistemas. Este error generó fallos en la autenticación de usuarios, impidiendo el acceso a servicios. Además, se reportaron problemas en la sincronización de datos, el funcionamiento de aplicaciones y el acceso a la nube de Microsoft. Cabe destacar que sistemas operativos como ChromeOS y macOS no se han visto afectados por este incidente. Los servicios más afectados fueron:

  • Microsoft 365: Outlook, Teams, Word, Excel, PowerPoint y otras aplicaciones de productividad.
  • Azure: La plataforma de computación en la nube de Microsoft.
  • Windows: El sistema operativo de Microsoft.

Un impacto global que se siente en todos los sectores:

Las empresas de todo el mundo se han visto paralizadas por este problema. En España, por ejemplo, todos los aeropuertos han sufrido «alteraciones» y servicios médicos en varias partes del país también se han visto afectados.

El sector de los medios de comunicación también ha sido duramente golpeado, con varias televisiones, como la australiana ABC y la británica Sky News, experimentando serios problemas para emitir. La bolsa de Londres y otras compañías ferroviarias también se han visto afectadas.

Lecciones aprendidas: #5 claves para proteger tu empresa

Este incidente, que afectó a millones de usuarios en todo el mundo, es un claro ejemplo de cómo las vulnerabilidades en el software de seguridad pueden tener un impacto devastador en las operaciones comerciales, la productividad y la reputación de las empresas.

A continuación, te presentamos #5 claves que tu empresa debe tener en cuenta para no sufrir este tipo de fallos:

  1. Implementar una estrategia de seguridad integral:

Es fundamental contar con una estrategia de seguridad integral que abarque la protección de endpoints, redes, datos y aplicaciones. Esta estrategia debe estar alineada con los objetivos comerciales de la empresa y adaptarse a las amenazas en constante evolución.

  1. Actualizar el software de seguridad de forma regular:

Es crucial mantener el software de seguridad actualizado con los últimos parches y correcciones de seguridad. Esto ayudará a minimizar el riesgo de que los ciberdelincuentes exploten vulnerabilidades conocidas. 

  1. Realizar pruebas de penetración y evaluaciones de vulnerabilidades:

Las pruebas de penetración y las evaluaciones de vulnerabilidades permiten identificar debilidades en los sistemas informáticos antes de que sean explotadas por los ciberdelincuentes. Estas pruebas deben realizarse de forma regular y por personal especializado.

  1. Implementar prácticas de SecDevOps:

SecDevOps es un enfoque que integra la seguridad en el ciclo de desarrollo de software. Esto ayuda a garantizar que las aplicaciones sean seguras desde el diseño y que las vulnerabilidades se detecten y corrijan de forma temprana.

  1. Capacitar a los empleados en materia de seguridad cibernética:

Los empleados son la primera línea de defensa contra las ciberamenazas. Es importante capacitarlos para que reconozcan y eviten ataques de phishing, malware y otras amenazas cibernéticas.

Este incidente, que afectó a millones de usuarios en todo el mundo, pone de manifiesto la importancia de contar con un plan sólido de recuperación de desastres y continuidad de negocio. Un plan de este tipo puede ayudar a las empresas a minimizar el impacto de un fallo de infraestructura o un ciberataque y a restaurar sus operaciones rápidamente. Este plan debe incluir procedimientos para restaurar los sistemas informáticos, las redes y los datos en caso de un fallo. También debe incluir un plan de comunicación para mantener informados a los empleados, clientes y socios.En Making Science, somos expertos en seguridad de entornos híbridos multi-cloud, infraestructura, modernización de aplicaciones, SecDevOps y otras áreas relacionadas con la tecnología. Nuestro Cloud Security Operations Center (CSOC) cuenta con un equipo altamente calificado y experimentado que puede ayudarte a:

  • Evaluar el impacto del incidente en tu empresa.
  • Implementar medidas para prevenir futuros incidentes.
  • Modernizar tu infraestructura y aplicaciones.
  • Adoptar prácticas de SecDevOps.

Asegúrate de que tu empresa está protegida contra las amenazas cibernéticas y que cuenta con la infraestructura y las aplicaciones necesarias para funcionar de manera eficiente y segura.

Descifrando el phishing en 2024: Estrategias y defensas contra amenazas avanzadas

Es muy común escuchar la palabra phishing en nuestro dia a dia, a veces incluso, somos capaces de utilizarla sin realmente tener muy claro cual es el significado de esta palabra. El objetivo de este Blog Post es es ofrecer una comprensión más profunda de la técnica de ciberataque más predominante y peligrosa: el phishing.

Explorando el mundo del phishing

El phishing es un tipo de ciberataque diseñado para atacar a individuos a través de correos electrónicos, mensajes de texto (Smishing), llamadas telefónicas (Vishing) u otras formas de comunicación. Su objetivo principal es engañar al destinatario para que realice acciones deseadas por el atacante, como revelar información financiera o credenciales de acceso a sistemas corporativos u otra información sensible.

Como forma de ingeniería social, el phishing implica la manipulación psicológica y el engaño, donde los actores de la amenaza se hacen pasar por entidades confiables para inducir a los usuarios a realizar acciones específicas, como hacer clic en enlaces maliciosos, descargar e instalar archivos dañinos o divulgar información privada, como números de cuentas bancarias o datos de tarjetas de crédito.

Lo que distingue al phishing y lo hace especialmente peligroso es que su éxito depende de una acción humana. Aunque se implementen medidas de seguridad avanzadas, un simple error del usuario puede comprometer a toda una empresa.

Impacto en la organización

Los ataques de phishing pueden tener diversas consecuencias, las más comunes son:

  • Pérdida de datos
  • Compromiso de cuentas y credenciales de acceso
  • Infecciones de ransomware y/o malware
  • Pérdidas financieras y fraudes por transacciones bancarias

Estrategias avanzadas de phishing

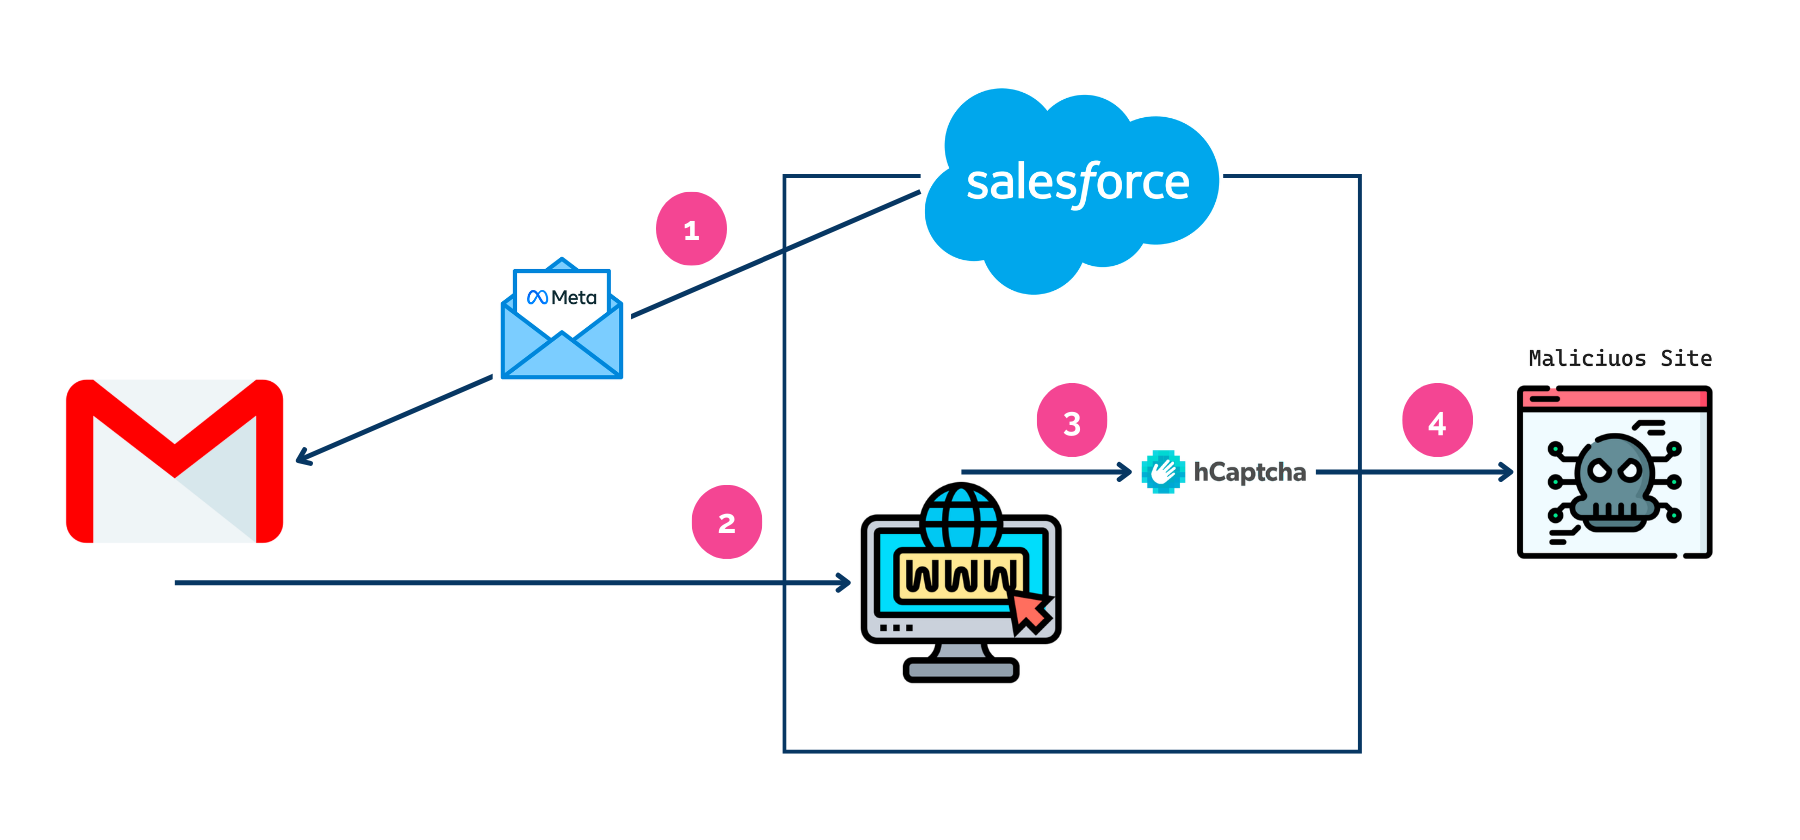
Al igual que todas las tecnologías evolucionan, las campañas de phishing también lo hacen. Los atacantes aprenden de sus errores y mejoran sus estrategias, lo que dificulta su identificación. Recientemente, se ha descubierto una nueva estrategia que queremos abordar en este artículo. Implica un phishing que suplanta a Meta for Business, utilizando un sitio web de Salesforce como puente para dirigir al usuario hacia un objetivo aparentemente seguro.

Comienza con un correo electrónico que aparenta ser de Meta for Business, informando al usuario de una violación de las normas de la comunidad que implica la eliminación de la cuenta (1). Este tipo de campaña es dirigida, ya que se dirige al usuario por su nombre. Aunque el remitente del correo es noreply@salesforce.com, lo cual es sospechoso, es un dominio fiable que evita la detección de los filtros convencionales y genera menos dudas en el usuario. El correo incluye un botón para enviar una apelación.
Si el usuario hace clic en el botón, es dirigido a un sitio web alojado en Salesforce (2), solicitando una verificación de identidad a través de hCaptcha (3). Una vez completada la verificación, el usuario es redirigido a la página web del atacante sin darse cuenta (4). 

En este caso, la página estaba hospedada en Salesforce, pero cualquier otra plataforma puede hacer de puente. Este patrón es persistente y, a pesar de los esfuerzos técnicos, muchos sitios logran pasar desapercibidos. Al contactar con el equipo de Salesforce, ha sido posible eliminar la página intermedia y bloquear el envío de correos desde Salesforce.

¿Cómo identificar la amenaza?

Como hemos podido comprobar, los phishings son un tipo de ataque que se caracteriza por su versatilidad por lo que no hay un método exacto para identificarlo. Sin embargo, hay señales que nos darán una visión más clara de si el correo que tenemos delante es legítimo o no:

  1. Prestar atención al remitente: Verificar que el remitente sea coherente con el contenido del correo. En el caso mencionado, el correo pretendía ser de Meta for Business pero provenía de una dirección de Salesforce, siendo un indicador claro de que no era legítimo.
  2. Revisar imágenes y enlaces: Al pasar el ratón sobre imágenes, botones o enlaces, se puede visualizar la dirección a la que se redirigen. Es crucial verificar que el dominio coincida con el propietario del cliente o partner. Plataformas como VirusTotal pueden ayudar a comprobar la legitimidad de los dominios.
  3. Revisar tipografía y caracteres especiales: Los correos legítimos siguen estándares de tipografía específicos. Elementos atípicos pueden indicar un intento de phishing.
  4. Verificar a través de canales habituales: Si el remitente afirma ser parte de tu organización, utiliza los canales de comunicación habituales para confirmar su identidad. El caso de fraude del CEO es también un ataque muy común.

Protegiéndonos en el mundo digital

En resumen, el phishing es una amenaza persistente que se adapta continuamente. La concienciación, la educación y el uso de tecnologías de seguridad son esenciales para protegerse. Estar informados y vigilantes contribuye a construir un entorno digital más seguro y resistente contra esta creciente amenaza. En un mundo donde la ciberseguridad es crucial, la prevención y la atención a los detalles son fundamentales para evitar caer en las trampas del phishing.

Arquitectura de Microservicios: Potenciando la calidad y eficiencia del software con tests y CI/CD

La arquitectura de microservicios ha cambiado la forma en que desarrollamos y desplegamos aplicaciones. Imagina una aplicación monolítica como un edificio gigante donde cada cambio requiere una reconstrucción masiva. Sin embargo, esta innovación arquitectónica no está exenta de desafíos, especialmente en lo que respecta a los tests y la entrega continua.

En este artículo, nos sumergiremos en la esencia de estos desafíos y exploraremos cómo puedes asegurar la calidad de tu software en el mundo de los microservicios, gracias a tests efectivos y un proceso de Integración Continua/Entrega Continua (CI/CD).

Microservicios y CI/CD: Una alianza para la eficiencia

La arquitectura de microservicios es un enfoque de diseño de software que descompone una aplicación en pequeños servicios independientes conocidos como microservicios. Cada microservicio se concentra en una función específica y opera de manera autónoma, lo que permite mayor flexibilidad y escalabilidad en comparación con las arquitecturas monolíticas tradicionales, especialmente en el desarrollo y despliegue de cada microservicio. Cada microservicio tiene su propio repositorio de código, lo que posibilita la integración, entrega y despliegue independientes.

Por otra parte, para el enfoque CI/CD, la Integración Continua implica la automatización de tests y la integración constante de código nuevo en el repositorio principal. La Entrega Continua se refiere a la capacidad de proporcionar versiones funcionales del software de manera rápida y confiable. El Despliegue Continuo lleva la automatización un paso más allá al implementar nuevas versiones en producción sin intervención manual.

Cuando unimos estos conceptos, la arquitectura de microservicios y CI/CD, las empresas pueden desarrollar y lanzar aplicaciones con mayor rapidez y eficiencia.

Los pilares del CI/CD: La ruta hacia el éxito

Estos principios fundamentales son cruciales para la implementación exitosa de CI/CD, que tiene como objetivo acelerar el desarrollo de software, mejorar su calidad y permitir despliegues predecibles y seguros. A continuación, enumeramos varias ventajas y mejores prácticas de esta aproximación:

  • Comprobaciones frecuentes en la rama principal: Es vital integrar el código en la rama principal de forma regular y evitar el excesivo uso de ramas secundarias. Fusionar pequeños cambios con alta frecuencia es recomendable para prevenir problemas. 
  • Compilación automatizada: Los procesos de CI deben automatizar la compilación del código y la generación de imágenes, incluyendo archivos de servidor web, scripts de base de datos y software de aplicación.
  • Autocomprobación de las compilaciones: Los tests continuos son esenciales. Si una test falla, la compilación debe considerarse como fallida. Se deben utilizar baterías de tests estáticos antes de la compilación para garantizar la calidad y seguridad del código.
  • Iteraciones frecuentes: Realizar iteraciones pequeñas y frecuentes en lugar de cambios masivos para facilitar la corrección de problemas o conflictos.
  • Entornos de tests versátiles: Realizar tests en un entorno “clonado” del entorno de producción, similar al real. Se deben emplear secuencias de comandos de test rigurosos para detectar errores. En caso de manejar datos sensibles de usuarios, es clave incluir herramientas de anonimización de datos para obtener réplicas lo más similares posibles al entorno real de producción.
  • Máxima visibilidad y repositorio de código fuente único: Todos los desarrolladores deben tener acceso a los últimos ejecutables y cambios en el repositorio. La información del repositorio debe ser visible para todos, lo que facilita la supervisión del progreso y la detección de problemas. Asimismo, se requiere un repositorio centralizado que contenga todos los elementos necesarios para la compilación, incluyendo código fuente, estructura de base de datos, bibliotecas y scripts de test.
  • Despliegues predecibles en cualquier momento: Los despliegues deben ser rutinarios. Los procesos de CI/CD deben ser rigurosos, lo que permite al equipo desplegar actualizaciones en cualquier momento y facilita las reversiones de cambios.

Es importante aprovechar las herramientas que plataformas como GitHub, Bitbucket y otras proporcionan para superar las limitaciones de los repositorios de código tradicionales y acelerar la implementación de modificaciones.

Desafíos de los tests en la arquitectura de microservicios

Granularidad: Tests detallados para resultados óptimos

Uno de los principales desafíos en la arquitectura de microservicios es la granularidad. En lugar de contar con una única aplicación monolítica, ahora tenemos múltiples microservicios independientes que se comunican entre sí. Esto implica no solo probar cada microservicio por separado, sino también garantizar su eficacia cuando se integran. Aquí es donde los tests unitarios, los tests de integración y los tests de extremo a extremo desempeñan un papel crucial.

Dependencias entre microservicios: La red invisible 

Los microservicios a menudo dependen unos de otros para funcionar correctamente. Las actualizaciones en un microservicio pueden afectar a otros, lo que complica los tests y la entrega continua. Es esencial implementar tests de contrato y simulaciones de dependencias para garantizar que los cambios en un microservicio no afecten negativamente a otros.

Estrategias de testing en la arquitectura de microservicios

Tests de unidad: Asegurando la solidez de cada microservicio

Los tests de unidad son esenciales para garantizar que cada microservicio funcione correctamente a nivel de código. Se deben realizar tests exhaustivos en cada microservicio para detectar y corregir errores en una etapa temprana del desarrollo.

Tests de integración: Garantizando la armonía de microservicios

Los tests de integración se centran en verificar que los microservicios se comuniquen adecuadamente entre sí. Pueden incluir tests de contrato para garantizar que las interfaces sean compatibles y tests de flujo de datos para asegurarse de que los datos se transmitan correctamente entre los microservicios.

Tests de extremo a extremo: La perspectiva del usuario final

Los tests de extremo a extremo simulan el flujo completo de una solicitud a través de varios microservicios. Estos tests son cruciales para asegurarse de que la aplicación funcione como se espera desde la perspectiva del usuario final.

Al adoptar estrategias de tests efectivos y automatizar el proceso de CI/CD, puedes garantizar que tus microservicios funcionen de manera confiable y eficiente. La inversión en tests y CI/CD en este tipo de arquitecturas vale la pena para lograr un software de alta calidad y una entrega continua exitosa.

Un nuevo equilibrio en el desarrollo de software

En resumen, la arquitectura de microservicios y las prácticas de tests, en combinación con CI/CD, colaboran para entregar aplicaciones escalables y confiables en un entorno sumamente dinámico. Hallar un equilibrio entre la rapidez del desarrollo y la calidad del software es esencial para el éxito prolongado en la era de los microservicios.

Este equilibrio no es meramente un requisito, sino una oportunidad para redefinir nuestra perspectiva hacia el desarrollo de software. Al incorporar estas metodologías en nuestros procesos de trabajo, no solo nos preparamos para el futuro, sino que, de hecho, estamos dando forma activa a este. Aprovechemos el poder de los microservicios, CI/CD y los tests estratégicos para impulsar la innovación y la eficiencia en nuestros proyectos. 

Making Science es una empresa de transformación digital que ayuda a las empresas a aprovechar el poder de la tecnología para mejorar sus procesos y resultados. La empresa cuenta con una amplia experiencia en el desarrollo de software con arquitectura de microservicios y en la implementación de soluciones de CI/CD.

El futuro del desarrollo de software ha llegado y demanda un nuevo equilibrio. ¡Contáctanos para acompañarte en esta emocionante travesía!

The Best of Both Worlds: Los beneficios de los entornos Multi-nube híbrida

Introducción a la Multi-nube

En el escenario digital actual, caracterizado por su rápido ritmo, la tecnología en la nube se ha establecido firmemente como una herramienta indispensable para las empresas, permitiéndoles desarrollar soluciones tecnológicas adaptables, escalables, seguras y eficientes capaces de abordar las cambiantes necesidades empresariales.

Grandes empresas como Google, Microsoft, Amazon, IBM y muchas otras han democratizado el acceso a los servicios en la nube, haciendo que capacidades informáticas previamente inalcanzables estén al alcance tanto de las empresas como de los individuos.

Grandes empresas como Google, Microsoft, Amazon, IBM y muchas otras han democratizado el acceso a los servicios en la nube, haciendo que capacidades informáticas previamente inalcanzables estén al alcance tanto de las empresas como de los individuos.

Nos enfocaremos en este último escenario.

Comprendiendo la arquitectura Multi-nube

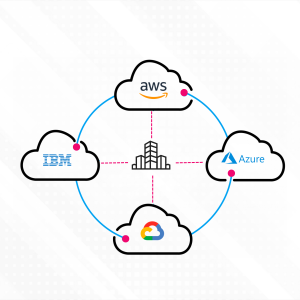
Esta arquitectura Multi-Nube Híbrida se refiere a un sistema que combina los servicios de dos o más proveedores de nube que trabajan juntos en un ecosistema unificado, aprovechando las fortalezas únicas de cada proveedor, la disponibilidad en diferentes regiones y sus capacidades. Con numerosos proveedores de nube que ofrecen diversos servicios, modelos de precios y disponibilidad geográfica, la arquitectura Multi-Nube ha surgido como una elección estratégica para las empresas que buscan maximizar el potencial de la nube.

¿Por qué elegir Multi-nube?

Las empresas están adoptando rápidamente este enfoque arquitectónico por varias razones: 

  • Mejora de la seguridad: mitigación de riesgos y fortalecimiento de la infraestructura

Este tipo de arquitectura mejora la seguridad del sistema de múltiples maneras. Mitiga los riesgos al permitir que las cargas de trabajo se distribuyan en diferentes proveedores de nube, asegurando que si uno encuentra problemas, otros puedan tomar el control de manera transparente. Además, ayuda a abordar la «Tecnología en las Sombras», es decir, el uso de soluciones tecnológicas, aplicaciones o servicios no autorizados o no aprobados dentro de una organización por parte de los empleados, proporcionándoles diferentes alternativas seguras basadas en la nube. Elegir la nube en lugar de software en las instalaciones ayuda a evitar la «Tecnología en las Sombras», al tiempo que los riesgos de seguridad y la falta de gobernanza pueden reducirse significativamente. Esta arquitectura también agrega resistencia y redundancia adicionales, fortaleciendo la robustez general de las aplicaciones.

  • Flexibilidad inigualable

Los proveedores de nube a menudo ofrecen productos similares, pero en ciertas ocasiones, algunos productos únicos y diferencias pueden ser críticos al elegir uno sobre otro. La Multi-Nube permite a los administradores seleccionar las herramientas que mejor se ajusten a sus necesidades específicas, promoviendo una alineación más cercana con los requisitos empresariales. También les permite elegir los productos más potentes de cada proveedor y combinarlos para crear una solución más robusta.

  • Proximidad y cumplimiento

La alta disponibilidad y el tiempo de respuesta rápido son fundamentales en los sistemas modernos. Los entornos Multi-Nube aseguran múltiples puntos finales, optimizando los tiempos de respuesta al dirigir las solicitudes al centro de datos más cercano. Además, facilitan el cumplimiento de las leyes y regulaciones de soberanía de datos, permitiendo servicios en regiones donde algunos proveedores de nube pueden estar restringidos.

El auge de las implementaciones Multi-nube

Existen muchas otras razones por las cuales las implementaciones Multi-Nube están ganando popularidad entre las empresas que buscan mejorar la seguridad y el rendimiento mientras construyen aplicaciones o soluciones robustas con alta disponibilidad, flujos de trabajo híbridos e integración continua. Este enfoque reconoce que el panorama en la nube está en constante evolución. Con los proveedores mejorando sus servicios o modelos de precios, tomar la decisión de depender de un solo proveedor para un proyecto importante es cada vez más desafiante.

En conclusión, el futuro es Multi-nube

La sabiduría de Julio César, «Divide y vencerás», se vuelve particularmente relevante aquí. A corto plazo, los beneficios mencionados anteriormente respaldan firmemente la arquitectura Multi-Nube. Aunque algunos también se pueden lograr con un modelo de Nube Híbrida, que combina nubes privadas y públicas, existen fuertes razones para creer que aprovechar múltiples nubes resultará en sistemas más ágiles, seguros y confiables.

¡Únete a la revolución Multi-nube junto a Making Science e impulsa tu negocio a nuevas alturas!

Transforma tu negocio con el poder de la multi-nube, guiado por la experiencia de Making Science. Nuestro equipo de expertos certificados está aquí para ayudarlo a obtener ventajas reales al abordar desafíos complejos, optimizar operaciones y fomentar la innovación que se traduce en beneficios medibles para su empresa.

Security Command Center: el inspector de seguridad de GCP personalizado según nuestras necesidades

Lev Tolstói empieza su libro Anna Karenina diciendo «Todas las familias felices se parecen unas a otras; pero cada familia infeliz tiene un motivo especial para sentirse desgraciada». Este principio es también aplicable a la gestión de seguridad en la nube, pues lo cierto es que, la combinación entre diferentes proveedores de nube, recursos utilizados, y casos de uso, hacen que cada organización sufra de distintos males muy específicos para ella misma.

En este artículo trataremos los usos que le podemos dar a la herramienta Security Command Center (SCC), creada por Google Cloud para solventar muchas de las vulnerabilidades que sufre nuestra organización.

Filtración de credenciales

Según una encuesta realizada por la consultora de seguridad Constella Intelligence, casi en su totalidad, todos los directivos de las empresas consultadas piensan que el cambio de paradigma de la presencialidad a la virtualidad laboral ha ocasionado un incremento en los riesgos de seguridad, especialmente en cuanto a una probabilidad más alta de sufrir una filtración de credenciales. Afortunadamente, Security Command Center (SCC) viene con una funcionalidad que notifica inmediatamente si se encuentran credenciales en los sistemas con los que se tienen asociación. Por ejemplo, SCC notificará tan pronto se haya usado o compartido una clave SSH para una de nuestras Service Accounts (SAs) en un repositorio público de GitHub. La información que se incluirá en el JSON descriptivo del incidente será el proyecto en el que sucedió, el nombre de la SA, la clave SSH filtrada y la URL en la cual se encontró dicha clave.

Otra de las particularidades que nos permite detectar es si se ha hecho uso de alguna de las cuentas en una posición geográfica poco frecuente. SCC se encargará de analizar las zonas desde las cuales se suele acceder a las cuentas y notificar si se percibe comportamiento de inicio de sesión desde localizaciones poco frecuentes.

Adicionalmente, y esta es una de mis favoritas, es la de auto investigación de cuentas. Comúnmente cuando alguien obtiene acceso a una SA que no creó ni ha mantenido, lo primero que realizará es verificar que permisos posee la cuenta. Esto se hace con una llamada de auto investigación revisando las políticas IAM de la cuenta desde ella misma. Si bien en cuentas de usuario este tipo de consultas pueden parecer normales, no lo es en SA, puesto que estas están destinadas en su mayoría a automatizar labores de autenticación de máquinas a máquinas con un propósito muy bien definido. Evidentemente, SCC notificará de este tipo de actividad en las SA de la organización.

Finalmente, para las SAs existe otra herramienta de análisis y es la de uso de nuevos métodos API. Como mencioné anteriormente, la naturaleza de una SA es la de realizar autenticación con un propósito muy bien definido. Por tanto, una SA que consume un método API es muy probable que utilice  dicho método por un periodo continuo, por ejemplo, 7 días. Será extremadamente sospechoso si con las credenciales de dicha SA se empiezan a consumir métodos, especialmente si estos están relacionados con servicios críticos aislados de las funciones iniciales de la SA.

Modificaciones de seguridad y extracción de datos confidenciales

Imaginemos que nuestro sistema tiene una VPC configurada con un control de acceso para asegurarnos de que los datos dentro de esa VPC jamás salgan de ella. Un atacante con credenciales o un empleado por error elimina la configuración que define dicho perímetro de seguridad de datos. Con SCC nos podemos percatar cuando esto ocurra, a su vez nos notificará si, en el peor de los casos, los datos han dejado el perímetro previamente definido y cuál ha sido el método por el cual se han extraído. Por ejemplo, puede ser que los datos se encontraran dentro de una instancia de Cloud SQL y fueran extraídos hacia un bucket, SCC nos dará toda esta información.

A su vez, una de las modificaciones que un atacante puede realizar para conseguir acceso persistente a nuestro entorno es darse a sí mismo acceso a un rol, de esta forma, aunque las credenciales de la SA originalmente comprometida se rotaran, aún seguiría teniendo acceso. Para ello, SCC tiene un sistema de detección de anomalías en el aprovisionamiento de permisos en IAM.

Es importante que tengamos en cuenta que esta herramienta no es solo útil a posteriori de un ataque, si no que a su vez puede ser una herramienta útil a priori para descubrir accesos demasiado permisivos en nuestro entorno.

El atacante monetizando nuestro entorno en la nube con minado de criptomonedas

Una de las maneras más eficientes que un atacante tiene para monetizar nuestro entorno, independientemente del uso que le estemos dando, es por medio del minado de criptomonedas.

El atacante simplemente adquirirá cantidades inmensas de capacidad de computación en Compute Engine, y de una manera automatizada la utilizará para minar y ganar dinero imposible de rastrear. El riesgo es inmenso, puesto que el atacante puede solicitar cantidades de recursos hasta alcanzar alguno de los límites definidos por Google, la factura a final de mes será colosal. En este caso, SCC, detectará inmediatamente se estén haciendo peticiones a URL ya conocidos y sospechosos de minado.

ilustración de línea azul y roja

Sí, por otro lado, se utiliza un dominio personalizado (imposible de vincular de manera automatizada con minado de criptomonedas) se puede hacer uso de otra de las herramientas de SCC, esta es denominada detector de Amenazas para máquinas virtuales, la cual desplegando una herramienta directamente en el hypervisor de las máquinas virtuales y haciendo un análisis constante del uso de memoria detectará y notificará inmediatamente se perciba que se está realizando una labor de minado.

Concluyendo este artículo, SCC es una herramienta valiosa a considerar si se desea minimizar los riesgos de seguridad a los que las organizaciones se enfrentan constantemente. Si bien como mencionamos al inicio, cada compañía tiene una mezcla de detalles que hacen que cada una sufra de vulnerabilidades muy particulares, SCC brinda una gama muy amplia de opciones a implementar y personalizar para asegurarnos que nuestro entorno en GCP sea tan seguro como el estado del arte de las herramientas disponibles nos lo permitan.

¿Quieres implementar Security Command Center y reforzar la seguridad de tu negocio? Nuestro equipo de expertos en Cloud & Seguridad puede ayudarte en tu caso concreto. ¡No dudes en contactarnos! 🚀

Contacta aquí