Liberando agilidad y eficiencia: Una guía hacia la Computación Serverless con Google Cloud Platform

La computación en la nube ha revolucionado el desarrollo de aplicaciones, y los modelos de Serverless Computing emergen como una fuerza poderosa en este panorama. Este enfoque agiliza los procesos al delegar la administración de servidores a los proveedores de nube, permitiendo a los desarrolladores centrarse únicamente en las funcionalidades principales.

Si bien el término implica una ausencia de servidores, Serverless Computing se refiere a un modelo de desarrollo donde el aprovisionamiento y la gestión de servidores se convierten en responsabilidad del proveedor de nube. Los desarrolladores escriben código y definen triggers (eventos) que inician la ejecución del código. Esto los libera de la carga del mantenimiento de la infraestructura, permitiendo:

  • Ciclos de desarrollo más rápidos: Centrados en las funcionalidades principales en lugar de la administración del servidor.
  • Escalabilidad optimizada: El escalado automático basado en las fluctuaciones del tráfico garantiza un funcionamiento fluido.
  • Costes reducidos: Modelos de pago solo por los recursos utilizados, eliminando los costes fijos del servidor.

¿Por qué Serverless Computing?

Con el crecimiento exponencial de la computación en la nube, cada vez más empresas optan por soluciones Serverless. Esta forma de desarrollar y desplegar aplicaciones sigue transformando la industria tecnológica debido a su capacidad para acelerar los procesos de desarrollo, escalabilidad y eficiencia. 

La arquitectura Serverless permite a los desarrolladores centrarse en la lógica de la aplicación sin tener que gestionar la infraestructura subyacente, por lo que solo tienen que encargarse de programar funciones y eventos desencadenantes. Mientras que los proveedores de servicios en la nube son los encargados de administrar la infraestructura, asegurando un escalado automático y el pago único por los recursos utilizados. 

Cabe destacar que, Serverless no significa que no haya servidores de por medio, sino que al adoptar esta solución, el equipo se libera de la responsabilidad de gestionar y administrar la infraestructura, delegando la responsabilidad en el proveedor de servicios, lo cual proporciona múltiples ventajas que analizaremos a continuación.

Soluciones Serverless de Google Cloud

Google Cloud Platform se posiciona como líder en soluciones Serverless, ofreciendo un conjunto robusto de herramientas y funcionalidades para desarrollar e implementar aplicaciones web y móviles altamente escalables sin la necesidad de gestionar servidores.

El modelo Serverless de Google Cloud escala los servidores automáticamente en función del tráfico y con un modelo de pago por uso:

  • Cloud Functions: Es un servicio de funciones que permite ejecutar código en respuesta a eventos (como solicitudes HTTP, notificaciones Pub/Sub o cambios en Cloud Storage). Se paga únicamente por el tiempo de ejecución del código, por lo que es una solución rentable para cargas de trabajo de poca duración o picos de tráfico.
  • Cloud Run: Es un servicio Serverless que permite ejecutar contenedores en una infraestructura gestionada por Google. Es similar a Kubernetes, pero sin contar con la complejidad de gestión de clusters. También se adapta automáticamente al tráfico, pagando por los recursos utilizados.

Servicios adicionales Serverless de Google Cloud:

  • Cloud Storage: Almacenamiento de datos seguro y escalable, que funciona de forma complementaria  con Cloud Functions.
  • Cloud SQL: Base de datos relacional gestionada que se integra fácilmente con Cloud Functions.
  • Cloud Spanner: Base de datos globalmente distribuida para aplicaciones con requisitos de alta disponibilidad y escalabilidad.

Beneficios del uso de soluciones Serverless impulsadas por Google Cloud

Entre las principales ventajas proporcionadas por las soluciones Serverless podemos destacar la forma en la que permite a sus clientes ahorrar dinero y acelerar el desarrollo de aplicaciones.

Los clientes Serverless de Google Cloud despliegan sus aplicaciones un 95% más rápido y reducen los costes de la infraestructura en un 75%. Por ello, en Making Science utilizamos y continuamos formándonos en las últimas tecnologías, aprovechando así los beneficios subyacentes.

Las principales ventajas que ofrece esta tecnología incluyen las siguientes:

  • Desarrollo en cualquier lenguaje: Los desarrolladores pueden escribir código en cualquier lenguaje o framework, como Python, Java, Javascript, node.js…
  • Mejora de la productividad de los desarrolladores: Con esta arquitectura, el proveedor de servicios es el que se encarga del escalado automático, la actualización del sistema operativo y el aprovisionamiento de la infraestructura. Esto permite a los equipos de desarrollo centrarse en la innovación, y no en la infraestructura, aumentando así la productividad de la empresa.
  • Modelo de pago por uso: Las plataformas serverless, como Cloud Run o Cloud Functions, se escalan automáticamente en función de la cantidad de instancias en ejecución necesarias para manejar las solicitudes entrantes. Así, cuando no hay tráfico, el servicio se reduce automáticamente a cero. Por lo tanto, los clientes sólo pagan por los recursos que están utilizando, a diferencia de los servidores que están funcionando constantemente.
  • Visibilidad de uso: El modelo Serverless proporciona visibilidad del sistema y de la información de uso, incluidos los tiempos de los usuarios.

Conclusión

En los últimos años, se ha producido un gran aumento de la adopción de tecnologías Serverless. Según una encuesta sobre tecnología serverless realizada por 0’Reilly en 2019, más del 40% de las organizaciones han adoptado esta tecnología sin servidor.

Making Science apuesta por la innovación a través de la computación Serverless con Google Cloud. Este enfoque agiliza el desarrollo al descargar la gestión del servidor, lo que permite a nuestro equipo centrarse en las funcionalidades principales. Aprovechar la sólida infraestructura de Google garantiza una calidad y un rendimiento excepcionales.  Además, el modelo de pago por uso optimiza los costes y fomenta el crecimiento sostenible, ya que Making Science se mantiene a la vanguardia de los avances tecnológicos.
CDP: Más allá del Customer Data, una visión holística del negocio

Los Customer Data Platforms (CDP) han experimentado una evolución significativa en los últimos años, expandiendo su alcance y capacidades más allá de la gestión de datos de clientes. En la actualidad, las empresas buscan soluciones más completas que integren datos de diversas áreas para obtener una visión holística del negocio y tomar decisiones más estratégicas. En este contexto, surge el concepto de Central Data Platform (CDP), una plataforma centralizada que unifica datos de clientes, productos, finanzas, operaciones y otras áreas, permitiendo una gestión integral de la información.

El evento «Optimización de CDP con Google Cloud», celebrado el pasado 5 de marzo en las oficinas de Google en Madrid, abordó esta evolución y las claves para aprovechar al máximo las capacidades de las CDP en la nube. A continuación, compartimos las 6 lecciones más relevantes del evento:

1. Enfoque en la activación:

  • Priorizar la obtención de valor inmediato: No es necesario comenzar con un proyecto CDP a gran escala. Es recomendable empezar con un MVP que se centre en la activación de los datos, es decir, en su uso para tomar decisiones y ejecutar acciones de forma inmediata. 
  • Eficiencia desde el inicio: Con solo dos fuentes de datos relevantes, ya es posible obtener resultados y valor de la CDP. Dos fuentes de datos, una activación.

2. Flexibilidad y adaptabilidad:

  • CDP combinable: A partir del enfoque en la activación, se deben ir incorporando gradualmente las piezas y datos necesarios, sin sobrecargar la plataforma. Cada empresa tiene necesidades únicas, por lo que el CDP debe ser flexible y adaptable a estas necesidades.

3. Visión a largo plazo:

  • Estrategia de transformación digital: La implementación de un CDP no es un proyecto puntual, sino una estrategia a largo plazo que requiere una visión clara y un compromiso sostenido por parte de la empresa.
  • Tecnologías y datos perdurables: Se debe seleccionar tecnologías y tipos de datos que puedan perdurar en el tiempo y adaptarse a los cambios del mercado y del negocio.

4. Más allá del Customer Data:

  • Ampliación del alcance: Un CDP no se limita a los datos de clientes, sino que puede integrar información financiera, de productos, de personal, de marketing y otras áreas relevantes para la empresa.
  • Personalización avanzada: La integración de diversos datos permite pasar del targeting general a la personalización individualizada y, finalmente, a la hipersonalización mediante tecnologías como Generative AI (GenAI).
  • Experiencias únicas: El CDP puede utilizar estos datos para crear experiencias personalizadas para cada cliente, aumentando la satisfacción y la fidelización.

5. Beneficios para toda la empresa:

  • Colaboración interdepartamental: Si bien los proyectos de CDP suelen ser liderados por los departamentos de marketing y ventas, con el tiempo y la acumulación de datos, pueden resultar de gran utilidad para otros equipos como finanzas, producto, atención al cliente, operaciones y más.
  • Eficiencia interna: El CDP puede impulsar la colaboración entre diferentes departamentos y mejorar la eficiencia de los procesos internos.

6. Evolución hacia la Central Data Platform:

  • Integración y gestión integral: Las empresas buscan soluciones más completas que integren datos de diversas áreas en una única plataforma centralizada.
  • Toma de decisiones estratégicas: El Central Data Platform permite una gestión integral de la información, facilitando la toma de decisiones estratégicas y el análisis predictivo.

En Making Science estamos convencidos de que el CDP y el Central Data Platforms son herramientas clave para la transformación digital de las empresas. 

Si quieres saber más sobre cómo podemos ayudarte a implementar un CDP o un Central Data Platform centralizada en tu empresa, no dudes en contactarnos.

Reserva la fecha:

Nuestro próximo evento en las oficinas de Google Cloud en Madrid tendrá lugar el 24 de abril. En breve compartiremos más detalles sobre la temática, los ponentes y las sorpresas que tenemos preparadas.

Descifrando el phishing en 2024: Estrategias y defensas contra amenazas avanzadas

Es muy común escuchar la palabra phishing en nuestro dia a dia, a veces incluso, somos capaces de utilizarla sin realmente tener muy claro cual es el significado de esta palabra. El objetivo de este Blog Post es es ofrecer una comprensión más profunda de la técnica de ciberataque más predominante y peligrosa: el phishing.

Explorando el mundo del phishing

El phishing es un tipo de ciberataque diseñado para atacar a individuos a través de correos electrónicos, mensajes de texto (Smishing), llamadas telefónicas (Vishing) u otras formas de comunicación. Su objetivo principal es engañar al destinatario para que realice acciones deseadas por el atacante, como revelar información financiera o credenciales de acceso a sistemas corporativos u otra información sensible.

Como forma de ingeniería social, el phishing implica la manipulación psicológica y el engaño, donde los actores de la amenaza se hacen pasar por entidades confiables para inducir a los usuarios a realizar acciones específicas, como hacer clic en enlaces maliciosos, descargar e instalar archivos dañinos o divulgar información privada, como números de cuentas bancarias o datos de tarjetas de crédito.

Lo que distingue al phishing y lo hace especialmente peligroso es que su éxito depende de una acción humana. Aunque se implementen medidas de seguridad avanzadas, un simple error del usuario puede comprometer a toda una empresa.

Impacto en la organización

Los ataques de phishing pueden tener diversas consecuencias, las más comunes son:

  • Pérdida de datos
  • Compromiso de cuentas y credenciales de acceso
  • Infecciones de ransomware y/o malware
  • Pérdidas financieras y fraudes por transacciones bancarias

Estrategias avanzadas de phishing

Al igual que todas las tecnologías evolucionan, las campañas de phishing también lo hacen. Los atacantes aprenden de sus errores y mejoran sus estrategias, lo que dificulta su identificación. Recientemente, se ha descubierto una nueva estrategia que queremos abordar en este artículo. Implica un phishing que suplanta a Meta for Business, utilizando un sitio web de Salesforce como puente para dirigir al usuario hacia un objetivo aparentemente seguro.

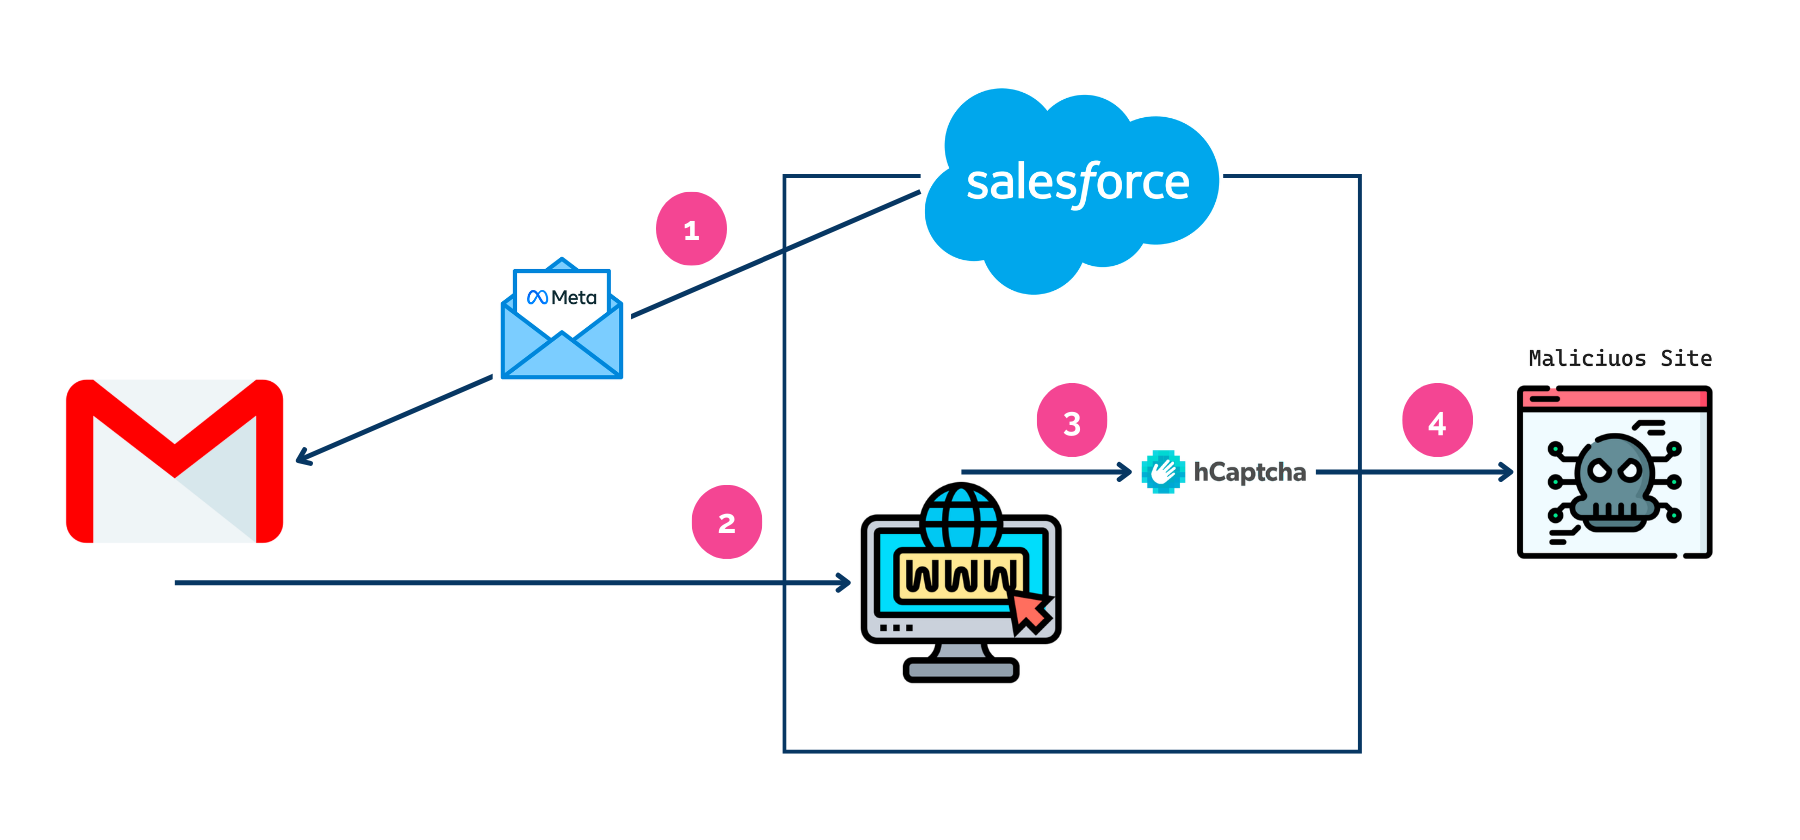
Comienza con un correo electrónico que aparenta ser de Meta for Business, informando al usuario de una violación de las normas de la comunidad que implica la eliminación de la cuenta (1). Este tipo de campaña es dirigida, ya que se dirige al usuario por su nombre. Aunque el remitente del correo es noreply@salesforce.com, lo cual es sospechoso, es un dominio fiable que evita la detección de los filtros convencionales y genera menos dudas en el usuario. El correo incluye un botón para enviar una apelación.

Si el usuario hace clic en el botón, es dirigido a un sitio web alojado en Salesforce (2), solicitando una verificación de identidad a través de hCaptcha (3). Una vez completada la verificación, el usuario es redirigido a la página web del atacante sin darse cuenta (4). 

En este caso, la página estaba hospedada en Salesforce, pero cualquier otra plataforma puede hacer de puente. Este patrón es persistente y, a pesar de los esfuerzos técnicos, muchos sitios logran pasar desapercibidos. Al contactar con el equipo de Salesforce, ha sido posible eliminar la página intermedia y bloquear el envío de correos desde Salesforce.

¿Cómo identificar la amenaza?

Como hemos podido comprobar, los phishings son un tipo de ataque que se caracteriza por su versatilidad por lo que no hay un método exacto para identificarlo. Sin embargo, hay señales que nos darán una visión más clara de si el correo que tenemos delante es legítimo o no:

  1. Prestar atención al remitente: Verificar que el remitente sea coherente con el contenido del correo. En el caso mencionado, el correo pretendía ser de Meta for Business pero provenía de una dirección de Salesforce, siendo un indicador claro de que no era legítimo.
  2. Revisar imágenes y enlaces: Al pasar el ratón sobre imágenes, botones o enlaces, se puede visualizar la dirección a la que se redirigen. Es crucial verificar que el dominio coincida con el propietario del cliente o partner. Plataformas como VirusTotal pueden ayudar a comprobar la legitimidad de los dominios.
  3. Revisar tipografía y caracteres especiales: Los correos legítimos siguen estándares de tipografía específicos. Elementos atípicos pueden indicar un intento de phishing.
  4. Verificar a través de canales habituales: Si el remitente afirma ser parte de tu organización, utiliza los canales de comunicación habituales para confirmar su identidad. El caso de fraude del CEO es también un ataque muy común.

Protegiéndonos en el mundo digital

En resumen, el phishing es una amenaza persistente que se adapta continuamente. La concienciación, la educación y el uso de tecnologías de seguridad son esenciales para protegerse. Estar informados y vigilantes contribuye a construir un entorno digital más seguro y resistente contra esta creciente amenaza. En un mundo donde la ciberseguridad es crucial, la prevención y la atención a los detalles son fundamentales para evitar caer en las trampas del phishing.

Web3: La próxima ola de Internet

Desde el corazón mismo de la tecnología blockchain, una revolución silenciosa está agitando los cimientos de la web tal como la conocemos. Una nueva era se avecina, donde los pioneros digitales se levantan para transformar de la soberanía digital y la descentralización se convierte en el punto focal. Web3 nos devuelve a los protocolos que dieron origen a internet, ofreciendo transparencia, sistemas más libres y una estructura renovada de interacción en línea que elimina intermediarios.

La promesa de la Web3: Un cambio hacia la descentralización

Enfoquémonos en lo que Web3 aporta: una red transformadora que combina la funcionalidad avanzada y las interfaces de usuario de Web2 con la neutralidad de los protocolos de Web1. A diferencia de las bases de datos centralizadas de los gigantes tecnológicos, Web3 nos permite almacenar información en bases de datos públicas distribuidas, aprovechando la tecnología blockchain y resolviendo potencialmente problemas de confianza y transparencia.

Imagina extender los protocolos de dominio basados en la comunidad, creando una capa de internet libre de gobernanza corporativa. Esto permite conexiones directas entre audiencias y plataformas sin algoritmos ni publicidad, similar al uso del correo electrónico, pero con la capacidad adicional de desarrollar funcionalidades sobre el protocolo, impulsando las finanzas descentralizadas y las organizaciones autónomas que desafían las estructuras tradicionales.

Aprendiendo del pasado y navegando la nueva web

La batalla entre Encarta y Wikipedia a principios de los años 2000 es un paralelo histórico revelador. El modelo centralizado de Encarta fue suplantado por el control de contenido descentralizado y dirigido por la comunidad de Wikipedia. Este cambio indica cómo un enfoque descentralizado puede estar más alineado con las necesidades y preferencias de los usuarios, anticipando las ventajas potenciales de Web3.

En Web3, utilizamos monederos virtuales y tokens en diversas blockchains, interactuando con Smart Contracts. Aunque esto puede parecer complicado, es una curva de aprendizaje comparable a la aparición de internet o los smartphones. Web3 introduce nuevos conceptos como NFTs y DAOs, y cambios de paradigma que exigen una comprensión más profunda, sin embargo, el potencial de innovación es tan vasto como los desafíos que enfrentamos.

Propiedad e intercambio criptográfico

Los tokens simbolizan la propiedad en esta nueva web. Son unidades de valor criptográficas creadas por entidades, y las hay de diferentes tipos, como los NFTs, que siguen el estándar ERC-721. Los monederos son programas que nos permiten realizar transacciones con nuestros tokens de forma autónoma. Sirven como nuestra interfaz con la blockchain, la base de datos descentralizada que registra la propiedad de tokens, y los contratos inteligentes son los acuerdos autoejecutables que facilitan este intercambio sin necesidad de confianza.

Análisis comparativo entre Web1, Web2 y Web3:

Antes de profundizar en las implicaciones de Web3, dediquemos un momento para comparar las tres generaciones de la web:

Esta tabla resume la progresión de una web estática a una interactiva y luego a una web descentralizada, abordando cada una las limitaciones de su predecesora.

Casos de uso: Web3 en acción

El potencial de Web3 no se limita a discusiones teóricas; sino que ya está provocando impacto en diversas industrias. Veamos algunas aplicaciones tangibles que ilustran el poder de Web3 en el mundo real:

  • Gestión de la cadena de suministro: Utilizando la tecnología blockchain, Web3 mejora la transparencia de la cadena de suministro, permitiéndonos rastrear el recorrido de productos desde el fabricante hasta el consumidor. Esto no sólo garantiza la autenticidad, sino que también mejora en gran medida la eficiencia del seguimiento de artículos en tiempo real, un factor crucial para las operaciones o para verificar la integridad de la cadena de suministro.
  • Seguros: Los contratos inteligentes en Web3 están destinados a revolucionar la industria de seguros. Al automatizar el procesamiento de reclamaciones, estos contratos se ejecutan cuando se cumplen condiciones predefinidas, minimizando la posibilidad de reclamos fraudulentos y asegurando que los reclamos legítimos se paguen más rápidamente y de manera eficiente.
  • Telecomunicaciones: Las tecnologías Web3 están reinventando el sector de las telecomunicaciones con identidades móviles basadas en NFT. Estas identidades digitales son seguras y transferibles entre servicios, ofreciendo un nuevo nivel de control y personalización para los usuarios, al tiempo que abren posibilidades para la integración entre servicios y programas de lealtad sin comprometer la privacidad.

Conclusión y camino a seguir

En conclusión, mientras nos encontramos en los inicios de una revolución en internet que establece un nuevo marco conceptual para el futuro, también debemos reconocer los retos que la acompañan, como un mayor riesgo de estafas y la pronunciada curva de aprendizaje para los nuevos usuarios. La historia muestra que, una vez que una tecnología resuelve un problema, se convierte en un elemento básico en nuestras vidas, como el fuego, los aviones y el internet. Las innovaciones pueden evolucionar, pero las soluciones que ofrecen tienen un impacto duradero. El cambio de Web2 a Web3 está en marcha; no es cuestión de si se producirá, sino de cuándo se generalizará. 

Si estás listo para desbloquear el potencial de Web3 y transformar las operaciones de tu negocio, Making Science está aquí para guiarte en cada paso del camino.

Navegando hacia 2024: las 10 principales tendencias tecnológicas estratégicas que necesita conocer

Al despedirnos del año 2023 y prepararnos para aprovechar las oportunidades que trae el nuevo año, es el momento perfecto para mirar hacia el futuro. ¿Qué innovaciones y avances tecnológicos nos esperan en 2024 y más allá?

Desde cambios evolutivos hasta cambios revolucionarios, es importante considerar cuidadosamente cómo las nuevas tecnologías podrían impactar tu negocio y brindar ventajas estratégicas significativas. Con esto en mente, exploremos las principales tendencias tecnológicas que Gartner predice que jugarán un papel significativo en el futuro cercano.

¿Qué tendencias darán forma al 2024?

1. Gestión de la confianza, el riesgo y la seguridad de la IA (AI TRiSM)

A medida que la adopción de la inteligencia artificial (IA) continúa acelerándose, las organizaciones buscan cada vez más marcos para gestionar los riesgos asociados y asegurar un desarrollo responsable de la IA. La Gestión de Confianza, Riesgo y Seguridad de la IA (AI TRiSM) está surgiendo como un enfoque destacado, ofreciendo un marco integral para la gobernanza, confiabilidad, equidad, fiabilidad, robustez, transparencia y protección de datos para modelos de IA.

Este enfoque está ganando tracción debido a su capacidad demostrada para mejorar el éxito de los proyectos de IA, incrementar la precisión de los modelos y promover la “equidad” en aplicaciones impulsadas por la IA. Además, enfatiza la importancia de la monitorización continua de los modelos para garantizar que la interpretabilidad y las explicaciones se mantengan consistentes a lo largo del ciclo de vida de la IA. Las organizaciones que adoptan AI TRiSM están estableciendo las bases para implementaciones de IA responsables y confiables que aportan valor real.

2. Gestión continua de la exposición a amenazas (CTEM)

La ciberseguridad sigue siendo una preocupación principal y las organizaciones buscan enfoques sistemáticos y pragmáticos para optimizar sus estrategias de mitigación de riesgos. La Gestión Continua de la Exposición a Amenazas (CTEM) emerge como un nuevo enfoque que alinea los ciclos de evaluación de riesgos con los proyectos empresariales y los vectores de amenazas, asegurando que los esfuerzos de seguridad estén sincronizados con los objetivos de la organización.

Más allá de la gestión de vulnerabilidades tradicional, CTEM aborda tanto vulnerabilidades parcheables como no parcheables, reconociendo la necesidad de una mitigación de riesgos completa. Para validar los controles de seguridad y las decisiones de priorización, incorpora la perspectiva de un atacante, simulando ataques reales para probar la resiliencia de las defensas. Este enfoque basado en evidencia cambia el paradigma de las respuestas tácticas a decisiones informadas basadas en el análisis de amenazas, lo que permite a las organizaciones abordar de manera efectiva las amenazas emergentes y mejorar su madurez de ciberseguridad.

3. Tecnología Sostenible

Mientras el mundo enfrenta apremiantes cuestiones ambientales, sociales y de gobernanza (ESG), la tecnología sostenible se erige como un marco esencial para que las soluciones digitales fomenten un cambio positivo. Esto incluye tecnologías que protegen el medio ambiente, promueven los derechos humanos y el bienestar, y tecnologías de gobernanza que fortalezcan las prácticas comerciales éticas.

La implementación efectiva de la tecnología sostenible depende de la selección adecuada de tecnologías que se alineen con las prioridades de la industria y las expectativas de los interesados. La computación en la nube, la IA y otras herramientas innovadoras pueden jugar un papel transformador en el impulso de iniciativas de sostenibilidad.

4. Autoservicio Impulsado por Desarrolladores: Ingeniería de Plataformas

En la búsqueda de una entrega más rápida de software y una mayor productividad de los desarrolladores, la Ingeniería de Plataformas se centra en construir y mantener plataformas internas de autoservicio que funcionan como capas de abstracción para simplificar los procesos de desarrollo y aliviar la carga de los desarrolladores.

Al seleccionar estratégicamente componentes, conocimientos y servicios de plataforma con capacidades reutilizables, componibles y configurables, se habilita que los equipos desarrollen aplicaciones de forma independiente, garantizando al mismo tiempo fiabilidad y seguridad.

Este enfoque no solo optimiza la experiencia del desarrollador, sino que también acelera el tiempo de comercialización de nuevas soluciones, aumentando el valor para las empresas. Para implementar eficazmente la Ingeniería de Plataformas, las organizaciones deben tratar la plataforma como un producto, interactuando activamente con los usuarios finales para identificar y priorizar sus requisitos. Además, fomentar una cultura de gestión de producto promueve la comunicación abierta y colaboración entre los ingenieros de plataformas y los usuarios finales, facilitando la mejora continua y los ciclos de retroalimentación.

5. Desarrollo aumentado por IA

Este enfoque aprovecha tecnologías de IA como GenAI y Aprendizaje Automático (ML) para ayudar a los ingenieros de software a lo largo del ciclo de vida del desarrollo. Estas herramientas se integran perfectamente en los entornos de los desarrolladores, lo que ayuda a generar código de aplicación, convertir código heredado a lenguajes modernos, facilitar la transformación de diseño a código y mejorar los tests de aplicaciones.

Al automatizar tareas rutinarias y ofrecer orientación inteligente, el desarrollo aumentado por IA maximiza significativamente la productividad de los desarrolladores, permitiéndoles concentrarse en tareas de mayor nivel como la creación de aplicaciones empresariales innovadoras. Esto no sólo agiliza el proceso de desarrollo, sino que también permite a los desarrolladores entregar soluciones de software de manera eficiente, manteniendo el ritmo de las crecientes necesidades de hoy en día.

6. Plataformas industriales en la nube

En el panorama dinámico actual de los negocios, las Plataformas Industriales en la Nube (ICPs) pueden revolucionar la forma en que las organizaciones abordan la infraestructura y soluciones de TI. Estas plataformas integran a la perfección servicios subyacentes de SaaS (Software como Servicio), PaaS (Plataforma como Servicio) e IaaS (Infraestructura como Servicio) en una oferta unificada diseñada específicamente para industrias distintas. Este enfoque personalizado aborda los desafíos y requerimientos únicos de cada industria, proporcionando una solución integral que optimiza las capacidades de TI e impulsa el éxito empresarial.

En el corazón de las ICPs se encuentra la componibilidad, una característica clave que permite a las organizaciones combinar y personalizar flexiblemente las funcionalidades de la plataforma para alinearse con sus necesidades específicas. Esto permite a las empresas adaptarse rápidamente a las tendencias del mercado y los requerimientos empresariales en evolución, fomentando la innovación y la resiliencia. Además, las ICPs están diseñadas con resultados específicos de la industria en mente, asegurando que las características y capacidades de la plataforma estén adaptadas para abordar las prioridades críticas de cada segmento vertical. Este enfoque en el valor específico de la industria asegura que las organizaciones maximicen el retorno de su inversión en la nube y obtengan mayor ventaja competitiva.

7. Aplicaciones Inteligentes

Las Aplicaciones Inteligentes, equipadas con capacidades de IA y diversas fuentes de datos, están revolucionando las interacciones de las organizaciones con los usuarios. Ofrecen información en tiempo real, experiencias personalizadas y funciones predictivas más allá de las funcionalidades tradicionales. Al analizar el comportamiento de los usuarios y tendencias externas, estas aplicaciones atienden proactivamente las necesidades de los usuarios, mejorando la experiencia y conduciendo a resultados superiores. Este enfoque centrado en los datos empodera la toma de decisiones informadas, la optimización operativa y una ventaja competitiva.

Este cambio de paradigma en las interacciones empresariales está impulsado por Aplicaciones Inteligentes que aprovechan la IA y los datos para transformar las experiencias de los clientes, agilizar las operaciones y fomentar la innovación. Posicionan a las organizaciones para crecer en el dinámico panorama digital.

8. Democratización de la IA Generativa 

La Democratización de la IA Generativa (DGAI) está revolucionando la forma en que las organizaciones operan y se relacionan con los diferentes stakeholders en el ámbito digital. Al democratizar la creación de contenido, aumenta la productividad a través de la automatización, reduce costos y fomenta nuevas habilidades y oportunidades en la fuerza laboral. Sus capacidades de contenido personalizado mejoran las experiencias del cliente, mientras que el acceso unificado a los datos ayuda en la toma de decisiones y la eficiencia del flujo de trabajo.

A medida que la DGAI evoluciona, su impacto promete transformar industrias, agilizando procesos, elevando las interacciones con los clientes y transformando la forma en que prácticamente todas las empresas compiten al empoderar a los usuarios en diferentes roles.

9. Fuerza laboral conectada y aumentada

A medida que persiste el trabajo remoto, la Fuerza Laboral Conectada y Aumentada (ACW) integra a la perfección tecnologías y análisis inteligentes para empoderar a los empleados con las herramientas y conocimientos cruciales para el éxito. Este enfoque combina la experiencia humana con las capacidades tecnológicas, permitiendo una mejor toma de decisiones, una productividad mejorada y equipos más adaptables, mejor preparados para enfrentar las demandas de la era digital.

Más allá del empoderamiento individual, impulsa la agilidad organizacional mediante la adquisición rápida de nuevas habilidades y la adaptación a los cambios del mercado. Fomenta una fuerza laboral más motivada, mejorando la retención y reduciendo el coste de rotación. A medida que los lugares de trabajo adoptan la automatización y la IA, prepara a los empleados para prosperar en este entorno inteligente.

10. Máquinas como clientes

Las empresas atenderán no sólo a clientes humanos, sino también a máquinas. La proliferación de productos conectados con autonomía de compra en 2024 y más allá transformará billones de ventas a medida que actores económicos no humanos impactan los modelos de negocio. Servir de manera innovadora a clientes algorítmicos presenta nuevas oportunidades para aquellos que se adapten temprano.

Estos actores económicos no humanos, habilitados por dispositivos conectados, significan un cambio de paradigma en el comercio. Con un estimado de 15 mil millones de dispositivos conectados para 2028, preparados para realizar transacciones de forma independiente. Su impacto se extiende a todos los ámbitos empresariales, ofreciendo mercados de consumo ampliados, experiencias personalizadas, operaciones optimizadas a través de la automatización y conocimientos de datos invaluables para la investigación de mercado y el desarrollo de productos.

Conclusión

Las oportunidades y desafíos que presentan estas tendencias de tecnologías emergentes van a ser difíciles de adoptar y sacarle todo el partido. Al considerar detenidamente las implicaciones estratégicas y mantenerse informado sobre el panorama en evolución, los líderes tecnológicos pueden posicionar a sus organizaciones para capitalizar las innovaciones más prometedoras y, al mismo tiempo, mitigar los riesgos.

A medida que nos adentramos en el futuro, estamos comprometidos a ser tu socio de confianza, manteniéndonos a la vanguardia y ofreciendo valor a través de una innovación responsable. En Making Science, estamos preparados para surfear la ola de estos avances tecnológicos, guiándote en el viaje desde la estrategia hasta la implementación.

¡Entiende las influencias emergentes, prepárate para aprovechar las oportunidades y protege el éxito futuro de tu organización!

Mejorando la Seguridad de Terraform: El Papel Crucial de TFSec

A medida que la infraestructura en la nube y la automatización continúan evolucionando, Terraform se ha destacado como una herramienta poderosa para aprovisionar y gestionar recursos. Con más organizaciones dependiendo de Terraform para desplegar y administrar su Infraestructura como Código (IaC), se ha vuelto esencial garantizar la seguridad de estas configuraciones. TFSec, una herramienta de análisis estático especializada para configuraciones de Terraform, juega un papel fundamental en fortalecer la postura de seguridad de los entornos en la nube.

Este artículo profundiza en la importancia de incorporar TFSec en el flujo de trabajo de Terraform y cómo contribuye a una infraestructura robusta y segura.

Medidas de Seguridad Proactivas

TFSec no es solo una herramienta de seguridad, es un socio proactivo de seguridad. Ayuda a identificar y abordar las vulnerabilidades de seguridad en las configuraciones de Terraform antes del despliegue. Al analizar el código de forma estática, antes de subirlo al repositorio, TFSec puede identificar posibles configuraciones incorrectas, ajustes inseguros y adherencia a las mejores prácticas.

Este enfoque proactivo permite a los equipos de desarrollo y operaciones mitigar los riesgos de seguridad en una etapa temprana, evitando el despliegue de infraestructuras vulnerables que podrían llevar a consecuencias graves como violaciones de datos, interrupciones del servicio o violaciones de cumplimiento.

Cumplimiento y Gobernanza

En las industrias reguladas, los estándares de cumplimiento son innegociables. En este sentido, TFSec es un aliado valioso, ofreciendo chequeos y validaciones contra estándares de cumplimiento específicos de la industria y las mejores prácticas. Ya sea PCI DSS, HIPAA, o benchmarks CIS, TFSec asegura que las configuraciones de Terraform se alineen con las directrices de seguridad prescritas.

Mantener una infraestructura segura y en conformidad ayuda a las organizaciones a evitar multas regulatorias y daño reputacional, y TFSec es instrumental en este proceso.

Políticas de Seguridad Personalizables

Una de las características destacadas de TFSec es su flexibilidad. Las organizaciones pueden personalizar TFSec para hacer cumplir normas y políticas de seguridad específicas que se alineen con sus requisitos únicos. Esto asegura que la herramienta se convierta en una parte integral de la estrategia de seguridad y cumplimiento de la organización, adaptándose a la naturaleza dinámica de su infraestructura y al paisaje de seguridad en evolución.

Colaboración e Integración DevSecOps

TFSec promueve la colaboración entre los equipos de desarrollo, operaciones y seguridad al integrarse sin problemas en el pipeline de DevSecOps. Al incorporar TFSec en el proceso de CI/CD, las revisiones de seguridad se convierten en una parte automatizada e integral del ciclo de vida del desarrollo.

Esto no solo acelera la identificación y remediación de problemas de seguridad, sino que también promueve una cultura de responsabilidad compartida donde la seguridad está incrustada en todo el proceso de desarrollo, en lugar de ser tratada como una reflexión posterior.

Mejora Continua

TFSec contribuye a la mejora constante de las configuraciones de Terraform al proporcionar información procesable sobre las vulnerabilidades de seguridad. La herramienta no solo identifica problemas, sino que también ofrece orientación sobre la remediación, empoderando a los equipos para mejorar su comprensión de las mejores prácticas de seguridad. Este ciclo de retroalimentación continua fomenta una cultura de aprendizaje y mejora, asegurando que la seguridad sigue siendo una prioridad a medida que la infraestructura evoluciona con el tiempo.

Conclusión

En conclusión, TFSec se erige como un componente crucial en el arsenal de herramientas dedicadas a garantizar la seguridad de las configuraciones de Terraform. Su enfoque proactivo, cumplimiento de normas, políticas personalizables, integración sin fisuras en los flujos de trabajo de DevSecOps y contribución a la mejora continua, la convierten en un activo indispensable para las organizaciones que navegan por las complejidades de la seguridad de la infraestructura en la nube.

A medida que la dependencia de Terraform continúa creciendo, la adopción de TFSec se convierte no solo en una opción, sino en un imperativo estratégico para las organizaciones comprometidas con la construcción y mantenimiento de entornos en la nube seguros y resilientes. En Making Science, estamos comprometidos a ayudar a nuestros clientes a navegar por estas complejidades y garantizar una seguridad robusta en sus infraestructuras en la nube. ¿Estás interesado en aprender más sobre cómo Making Science puede ayudar a mejorar la seguridad de tu Terraform con TFSec?

En el intrincado Mundo de los Negocios y la Tecnología: Descubriendo la Minería de Procesos

¿Estás listo para transformar las operaciones de tu negocio de un enredo de espaguetis a una lasaña bien estructurada? No estamos hablando de habilidades culinarias, sino de una ingeniosa metáfora utilizada por un reconocido profesor de ciencia de datos  Wil van der Aalst  en su libro  “Process Mining: Data Science in action” para ilustrar el poder de la minería de procesos. Bienvenido al mundo de la Minería de Procesos, una potente herramienta que, al igual que un chef hábil, puede transformar los enredos ocultos en tus operaciones empresariales en procesos optimizados y eficientes. Pero, ¿qué es exactamente la Minería de Procesos? ¿Y cómo puede convertir tu negocio de un «espagueti» caótico de procesos difíciles de seguir, en una «lasaña» – un flujo de trabajo bien estructurado, estratificado y eficiente?

Desvelando la Minería de Procesos

La Minería de Procesos es una tecnología y disciplina analítica transformadora que ofrece un análisis en profundidad de tus operaciones empresariales. En su núcleo, es una forma de análisis de datos. Pero no se trata solo de los datos, se trata de la nueva perspectiva que los datos proporcionan al descubrir tus procesos, revelando áreas de ineficiencia, cuellos de botella y oportunidades de mejora. Utiliza registros de eventos para crear una representación visual de un proceso, permitiendo a las empresas entender y mejorar sus flujos de trabajo como nunca antes.

Minería de Procesos como la intersección entre la Ciencia de los Datos y la Ciencia de los Procesos

Existen 3 tipos principales de análisis de Minería de Procesos:

  1. Descubrimiento: Este método modela el proceso tal como es desde cero, revelando procesos ad-hoc y manejando diferentes tipos de flujos. Genera un modelo a partir de un registro de eventos sin información adicional.
  2. Conformidad: También conocido como cumplimiento, este enfoque compara el registro de eventos de la realidad con un modelo de proceso normativo predefinido, ayudando a las empresas a mejorar el cumplimiento al verificar desviaciones y violaciones.
  3. Mejora: Esta técnica tiene como objetivo mejorar el modelo de proceso existente utilizando datos del registro de eventos, alineando áreas que no coinciden perfectamente.

Ciclo de Vida de un Proyecto de Minería de Procesos: El viaje de espaguetis a lasaña

Los objetivos principales de la tecnología de Minería de Procesos son la representación visual de procesos complejos y la facilidad de uso y comprensión del modelo obtenido. En el mundo real, la complejidad de la estructura de un proceso varía. En un extremo del espectro, tenemos los procesos de «lasaña»: flujos de trabajo altamente estructurados donde los caminos están bien definidos, con pocas variantes y bien controladas.

Proceso “lasaña”

Mientras que los procesos de «espagueti» pueden parecer ofrecer flexibilidad, pueden llevar a ineficiencias, errores y confusiones debido a su falta de estructura y control. Las múltiples variantes no controladas en estos procesos pueden resultar en inconsistencias en la ejecución, dificultando la identificación de problemas y la implementación de mejoras.

Proceso “espagueti”

La Minería de Procesos tiene como objetivo transformar tus procesos “espagueti” en procesos estructurados como en la “lasaña”, es decir, convertir esos flujos de trabajo complejos y difíciles de seguir en procesos estructurados, estratificados y fáciles de entender.

Un excelente ejemplo de esta transformación proviene de la industria de servicios financieros. AIG utilizó la minería de procesos para optimizar sus operaciones. Inicialmente, tenían un proceso complejo que tardaba 12 días en completarse. Con la ayuda de la minería de procesos, lograron reducir el tiempo de ciclo a solo 5 días, aumentando así el rendimiento en más del 30%.

Los beneficios de aplicar las técnicas de minería de procesos son múltiples. No solo ayudan a identificar cuellos de botella e ineficiencias en los procesos existentes, sino que también ayudan a optimizar las operaciones, reducir los tiempos de ciclo y aumentar el rendimiento. Además, la minería de procesos puede proporcionar información sobre problemas de cumplimiento de los procesos, permitiendo a las organizaciones mejorar su adhesión regulatoria y disminuir el riesgo de incumplimiento. Estos beneficios conducen colectivamente a una mejor prestación de servicios, una mejor experiencia del cliente y, en última instancia, a un mayor valor empresarial.

Conclusión: ¿Lasaña o Espagueti?

La tecnología de minería de procesos no es solo un campo emergente, es un cambio de juego con el potencial de revolucionar la gestión de procesos.

En Making Science, no somos solo expertos, somos tus socios en la transformación. Desde las evaluaciones hasta la identificación del potencial de optimización, la construcción de pipelines de datos de eventos, el modelado de procesos y la monitorización, ofrecemos servicios integrales que abarcan la auditoría de procesos y la implementación de recomendaciones.

Descubramos las oportunidades que la minería de procesos podría aportar a tus flujos de trabajo de TI. Elige claridad. Elige eficiencia. ¡Elige lasaña!

Refuerza la seguridad en la nube con Gobernanza y SSO: proteje tus datos y mejora el cumplimiento normativo

La digitalización de las empresas es un fenómeno que ha transformado radicalmente la forma en que las organizaciones operan en el siglo XXI. En un mundo cada vez más interconectado y tecnológicamente avanzado, las compañías se han visto impulsadas a adaptarse a un entorno en constante evolución. La digitalización no se limita simplemente a la adopción de tecnologías informáticas, sino que abarca una completa redefinición de los procesos de negocio, la cultura organizacional y la interacción con clientes y socios.

La redefinición de los procesos de negocio afecta a cómo las empresas organizan los proyectos en la nube. Una forma de organizar los proyectos es a través de la Gobernanza en la Nube (Cloud Governance – CG), que tiene como objetivo equilibrar las fuerzas opuestas de la transformación y la mitigación de riesgos. Además, la Gobernanza en la Nube garantiza que los equipos de migración a la nube son conscientes de las diversas directrices sobre arquitectura, clasificación de datos y recursos que rigen esta adopción.

Una consecuencia de la digitalización es el aumento de uso de sistemas, y recordar las complejas contraseñas de cada uno es un desafío diario que enfrentan muchos usuarios. El Single Sign-On (SSO) puede ser la solución a este problema, ya que permite el acceso a diferentes aplicaciones y servicios corporativos con una única identidad, facilitando también la incorporación y eliminación de usuarios en los sistemas.

La seguridad en la nube debe ser una prioridad absoluta para las empresas en el panorama digital actual. A medida que las compañías dependen cada vez más de plataformas en la nube para almacenar datos confidenciales y ejecutar aplicaciones críticas, implementar sólidas medidas de seguridad se vuelve esencial. En este blog, exploraremos la importancia de la gobernanza y el Single Sign-On (SSO) para fortalecer la seguridad en la nube y mantener el control sobre el acceso a los recursos.

Entendiendo la Gobernanza en la Nube (CG)

Se crea definiendo, implementando y supervisando un marco de políticas y reglas para guiar las operaciones en la nube de una organización y proporcionar una dirección estratégica. Regula cómo los usuarios trabajan en entornos de nube para lograr un rendimiento consistente de los servicios y sistemas en la nube.

Un marco de gobernanza generalmente se construye a partir de un conjunto de normas y políticas específicas para un proyecto en la nube. Dado que los sistemas en la nube son dinámicos e implican a proveedores externos o a diferentes equipos dentro de una empresa, la implantación y el seguimiento de este marco mejoran la supervisión y el control en áreas vitales de las operaciones en la nube, como la gestión y la seguridad de los datos, la gestión de riesgos, la gestión de costes, etcétera. Garantiza que todos trabajan juntos para cumplir los objetivos empresariales.

Crear un marco de gobernanza en la nube puede beneficiar a las organizaciones a:

  1. Maximizar el rendimiento, optimizar los recursos e infraestructura. Con una visión más clara de todo su entorno en la nube, las organizaciones pueden mejorar la eficiencia eliminando los cuellos de botella en la productividad y optimizando los esfuerzos para una mejor gestión de los recursos y costos en la nube.
  2. Mejorar la escalabilidad y la continuidad del negocio. Al obtener una mejor visibilidad en todas las unidades de negocio, se pueden desarrollar planes de acción más claros.
  3. Aumentar el cumplimiento de políticas y estándares. Una supervisión rigurosa del cumplimiento contribuye a que las organizaciones sigan las normativas gubernamentales y las políticas internas.
  4. Minimizar los riesgos de seguridad implementando una estrategia clara de gestión de identidad y accesos, junto con procesos de monitoreo de seguridad. Esto permitirá a los equipos estar en una mejor posición para identificar y mitigar vulnerabilidades, mejorando así la seguridad en la nube.

El poder del Single Sign-On (SSO)

Permite a los usuarios acceder a múltiples aplicaciones iniciando sesión con una sola cuenta en diferentes sistemas y recursos. Es muy útil cuando hay diferentes sistemas a los que se puede acceder con una sola contraseña, y se desea evitar ingresar contraseñas repetidamente cada vez que el usuario se desconecta del servicio. Para los usuarios, proporciona una gran comodidad ya que después de identificarse solo una vez, la sesión permanece válida para el resto de las aplicaciones que utilizan SSO.

Este procedimiento de autenticación facilita las tareas de acceso para las diferentes plataformas. También se caracteriza por otras características importantes en términos de gestión simplificada, seguridad y transparencia:

  1. Gestión simplificada: Sincronizando contraseñas e información de usuario en diferentes sistemas. Esto agiliza el proceso de validación y reduce la carga administrativa.
  2. Mayor seguridad: El SSO fomenta el uso de contraseñas fuertes y reduce el riesgo de reutilización de contraseñas, que puede provocar brechas de seguridad. El SSO previene la fatiga de contraseñas, alentando a los usuarios a crear una contraseña fuerte que pueda utilizarse múltiples sitios web.
  3. Mejor transparencia: El SSO es utilizado por los proveedores de aplicaciones en la nube para ofrecer a los usuarios finales una experiencia de inicio de sesión y gestión de credenciales sin problemas. Los usuarios administran menos contraseñas, pero aún así pueden acceder de forma segura a la información y aplicaciones necesarias para completar su trabajo diario.

Fortaleciendo la seguridad en la nube: Gobernanza en la nube y SSO

La unificación de los servicios Cloud Governance y Single Sign-On puede lograr una mayor seguridad en la nube. Con CG se crean e implementan reglas y políticas para los proyectos en la nube. Parte de la planificación de estas políticas se refiere a la gestión de la seguridad, un área que puede agilizarse con el uso de SSO gracias a sus características.

El enfoque SSO ayuda a reducir el número de cuentas y contraseñas para un mismo usuario, facilita la gestión e impulsa la productividad, ya que los equipos pueden acceder a las aplicaciones y recursos del proyecto a los que están autorizados de forma segura y sencilla con una única contraseña de forma fácil y segura.

Desde el punto de vista de la administración, disponer de una única fuente de verdad en términos de gestión de identidades es una gran ventaja. Gestionar todos los accesos desde un AD/LDAP y garantizar que ningún usuario es eliminado de ningún servicio o que ningún servicio se queda con accesos no válidos proporciona seguridad.

Con una gestión más sencilla gracias al SSO y las reglas de CG, se puede lograr una mayor seguridad y eficiencia experimentando beneficios como:

  1. Reducción de riesgos de seguridad: Al aplicar políticas de contraseñas sólidas y gestión de identidades centralizada, el SSO minimiza el riesgo de acceso no autorizado y fugas de datos.
  2. Gestión de acceso optimizada: SSO simplifica la gestión de acceso al permitir un control centralizado sobre los permisos de los usuarios y niveles de acceso, alineándose con las políticas de CG.
  3. Cumplimiento mejorado: SSO refuerza el cumplimiento al garantizar que el acceso de los usuarios se ajusta a las políticas de CG y a los requisitos normativos.
  4. Productividad mejorada: SSO reduce el tiempo y el esfuerzo necesarios para iniciar sesión en múltiples sistemas, mejorando la productividad del usuario y la eficiencia general.

Conclusión

A medida que los entornos en la nube continúan evolucionando, garantizar sólidas medidas de seguridad es crucial para las empresas. Al adoptar un enfoque integral que combine gobernanza y SSO, las organizaciones pueden aprovechar todo el potencial de la tecnología en la nube al tiempo que protegen sus datos confidenciales, mantienen el control y el cumplimiento sobre el acceso a los recursos, y mitigan los riesgos de seguridad de acuerdo con los estándares de la industria.

Además, aprovechar la Inteligencia Artificial (IA) y la automatización puede mejorar aún más la seguridad en la nube automatizando tareas, detectando anomalías y proporcionando información en tiempo real.

Making Science es tu socio para securizar tu entorno en la nube y alcanzar tus objetivos de negocio. Nuestros expertos pueden ayudarte a implementar y administrar soluciones de gobernanza en la nube y SSO efectivas, garantizando que tu organización esté preparada para obtener los beneficios de la computación en la nube, manteniendo al mismo tiempo los más altos estándares de seguridad.

¿Quieres saber más?

Intrusos invisibles: Descifrando el mundo de las Amenazas Persistentes Avanzadas (APTs)

En el mundo de la ciberseguridad, las APTs (Amenazas Persistentes Avanzadas) emergen como una amenaza oculta que desafía la seguridad digital. Estos ataques, de gran envergadura y sofisticación se caracterizan por su sigilo y larga duración,  pueden tener un impacto significativo en las organizaciones, como la pérdida de datos confidenciales, daños a la reputación e interrupciones en las operaciones.

El principal objetivo de este tipo de ataques es robar datos confidenciales sin ser detectados de forma continua y persistente. Los perpetradores detrás de las APTs son equipos altamente experimentados que, al contar con generosas financiaciones, se dedican a explorar y explotar vulnerabilidades durante extensos periodos de tiempo, centrando sus ataques en organizaciones de alto valor.

Las etapas encubiertas de las APTs

Estos peligrosos ataques cibernéticos avanzan en secreto a través de diversas fases en completo sigilo.

  • Identificación y reconocimiento

En esta etapa, los atacantes recopilan minuciosamente información, explorando todos los detalles. Su objetivo es entender completamente la infraestructura, protocolos y dispositivos de su objetivo.

  • Infiltración y punto de apoyo

Equipados con la información recopilada, los atacantes obtienen acceso a la red interna utilizando malware personalizado. A veces, crean entradas secretas y puertas traseras para volver a colarse en la red sin ser detectados, consolidando su posición en la red.

  • Escalada y movimiento lateral

Una vez adentro, profundizan en su incursión, adquiriendo contraseñas y privilegios. Esta habilidad les permite moverse sin restricciones por el sistema en busca de la información que desean.

  • Exfiltración

Como auténticos ciberdelincuentes, almacenan los datos sustraídos discretamente en un lugar seguro dentro de la red, esperando pacientemente a que su colección esté completa. Finalmente, extraen los datos sin dejar rastro, incluso bloqueando al personal de la red mientras completan su operación.

Los signos inconfundibles de una APT

Para identificar rápidamente a estos astutos criminales, es esencial estar atento a signos obvios que indiquen que podrías ser víctima de sus ataques: 

  • Aumento de los inicios de sesión y actividad en cuentas de usuario en horas inusuales.
  • Incremento en la actividad en bases de datos como movimientos, creación o traslado de cantidades masivas de datos.
  • Recepción de correos fraudulentos para llevar a cabo ataques de phishing.
  • Existencia de puertas traseras o backdoors que permitan acceder y controlar un equipo sin que el usuario se de cuenta.
  • Datos comprimidos para exportarse en lugares sospechosos.

Protección contra las amenazas invisibles

No obstante, en el ámbito digital, las APTs no son invulnerables. Las empresas deben tomar medidas y acciones continuas para protegerse:

  1. Concienciación: Es clave informar a todos los empleados de la existencia de este tipo de amenazas, sus repercusiones y compartir qué señales pueden indicar una intrusión desapercibida.
  2. Mantenimiento Actualizado: Tener el software y los equipos actualizados para que los atacantes no puedan aprovechar vulnerabilidades y atacarlos.
  3. Monitoreo y vigilancia 24/7: Implementar el uso de sistemas de monitoreo que analicen el tráfico de la red interna en busca de amenazas y alerten de movimientos sospechosos o accesos no autorizados. Para esto la IA/ML presentan grandes oportunidades al ser capaces de detectar de forma rápida y acertada actividades sospechosas, y así mismo generar alertas para que los equipos de seguridad puedan responder de forma preventiva
  4. Firewalls: Aislando la red de la organización del exterior, controlando de forma efectiva lo que entra y sale de la red.
  5. Políticas de Contraseñas: Utilizar contraseñas fuertes y cambiarlas regularmente para fortalecer la seguridad.
  6. Soluciones de seguridad avanzadas: Las organizaciones pueden implementar soluciones de seguridad avanzadas, como ciberinteligence, análisis de comportamiento y respuesta a incidentes, para ayudar a detectar y responder a los ataques APT.

Fortalece tu ciberdefensa con Making Science

En un mundo digital afectado por las APTs, mantenernos alerta y preparados se convierte en nuestra principal línea de defensa contra esta amenaza oculta. La batalla sigue, y solo aquellos que se enfrenten a esta oscuridad con la máxima precaución podrán resistir a esta hábil táctica de la ciberdelincuencia.

Making Science es un socio de confianza para las organizaciones que buscan proteger sus datos y su reputación de los ataques APT. Con el apoyo de Making Science, las organizaciones pueden tener la tranquilidad de que están tomando las acciones necesarias para protegerse contra esta creciente y seria amenaza.

El futuro de la ciberseguridad requiere una defensa proactiva y constante. Únete a Making Science hoy y refuerza tu primera línea de defensa contra las amenazas invisibles del mundo digital.

Arquitectura de Microservicios: Potenciando la calidad y eficiencia del software con tests y CI/CD

La arquitectura de microservicios ha cambiado la forma en que desarrollamos y desplegamos aplicaciones. Imagina una aplicación monolítica como un edificio gigante donde cada cambio requiere una reconstrucción masiva. Sin embargo, esta innovación arquitectónica no está exenta de desafíos, especialmente en lo que respecta a los tests y la entrega continua.

En este artículo, nos sumergiremos en la esencia de estos desafíos y exploraremos cómo puedes asegurar la calidad de tu software en el mundo de los microservicios, gracias a tests efectivos y un proceso de Integración Continua/Entrega Continua (CI/CD).

Microservicios y CI/CD: Una alianza para la eficiencia

La arquitectura de microservicios es un enfoque de diseño de software que descompone una aplicación en pequeños servicios independientes conocidos como microservicios. Cada microservicio se concentra en una función específica y opera de manera autónoma, lo que permite mayor flexibilidad y escalabilidad en comparación con las arquitecturas monolíticas tradicionales, especialmente en el desarrollo y despliegue de cada microservicio. Cada microservicio tiene su propio repositorio de código, lo que posibilita la integración, entrega y despliegue independientes.

Por otra parte, para el enfoque CI/CD, la Integración Continua implica la automatización de tests y la integración constante de código nuevo en el repositorio principal. La Entrega Continua se refiere a la capacidad de proporcionar versiones funcionales del software de manera rápida y confiable. El Despliegue Continuo lleva la automatización un paso más allá al implementar nuevas versiones en producción sin intervención manual.

Cuando unimos estos conceptos, la arquitectura de microservicios y CI/CD, las empresas pueden desarrollar y lanzar aplicaciones con mayor rapidez y eficiencia.

Los pilares del CI/CD: La ruta hacia el éxito

Estos principios fundamentales son cruciales para la implementación exitosa de CI/CD, que tiene como objetivo acelerar el desarrollo de software, mejorar su calidad y permitir despliegues predecibles y seguros. A continuación, enumeramos varias ventajas y mejores prácticas de esta aproximación:

  • Comprobaciones frecuentes en la rama principal: Es vital integrar el código en la rama principal de forma regular y evitar el excesivo uso de ramas secundarias. Fusionar pequeños cambios con alta frecuencia es recomendable para prevenir problemas. 
  • Compilación automatizada: Los procesos de CI deben automatizar la compilación del código y la generación de imágenes, incluyendo archivos de servidor web, scripts de base de datos y software de aplicación.
  • Autocomprobación de las compilaciones: Los tests continuos son esenciales. Si una test falla, la compilación debe considerarse como fallida. Se deben utilizar baterías de tests estáticos antes de la compilación para garantizar la calidad y seguridad del código.
  • Iteraciones frecuentes: Realizar iteraciones pequeñas y frecuentes en lugar de cambios masivos para facilitar la corrección de problemas o conflictos.
  • Entornos de tests versátiles: Realizar tests en un entorno “clonado” del entorno de producción, similar al real. Se deben emplear secuencias de comandos de test rigurosos para detectar errores. En caso de manejar datos sensibles de usuarios, es clave incluir herramientas de anonimización de datos para obtener réplicas lo más similares posibles al entorno real de producción.
  • Máxima visibilidad y repositorio de código fuente único: Todos los desarrolladores deben tener acceso a los últimos ejecutables y cambios en el repositorio. La información del repositorio debe ser visible para todos, lo que facilita la supervisión del progreso y la detección de problemas. Asimismo, se requiere un repositorio centralizado que contenga todos los elementos necesarios para la compilación, incluyendo código fuente, estructura de base de datos, bibliotecas y scripts de test.
  • Despliegues predecibles en cualquier momento: Los despliegues deben ser rutinarios. Los procesos de CI/CD deben ser rigurosos, lo que permite al equipo desplegar actualizaciones en cualquier momento y facilita las reversiones de cambios.

Es importante aprovechar las herramientas que plataformas como GitHub, Bitbucket y otras proporcionan para superar las limitaciones de los repositorios de código tradicionales y acelerar la implementación de modificaciones.

Desafíos de los tests en la arquitectura de microservicios

Granularidad: Tests detallados para resultados óptimos

Uno de los principales desafíos en la arquitectura de microservicios es la granularidad. En lugar de contar con una única aplicación monolítica, ahora tenemos múltiples microservicios independientes que se comunican entre sí. Esto implica no solo probar cada microservicio por separado, sino también garantizar su eficacia cuando se integran. Aquí es donde los tests unitarios, los tests de integración y los tests de extremo a extremo desempeñan un papel crucial.

Dependencias entre microservicios: La red invisible 

Los microservicios a menudo dependen unos de otros para funcionar correctamente. Las actualizaciones en un microservicio pueden afectar a otros, lo que complica los tests y la entrega continua. Es esencial implementar tests de contrato y simulaciones de dependencias para garantizar que los cambios en un microservicio no afecten negativamente a otros.

Estrategias de testing en la arquitectura de microservicios

Tests de unidad: Asegurando la solidez de cada microservicio

Los tests de unidad son esenciales para garantizar que cada microservicio funcione correctamente a nivel de código. Se deben realizar tests exhaustivos en cada microservicio para detectar y corregir errores en una etapa temprana del desarrollo.

Tests de integración: Garantizando la armonía de microservicios

Los tests de integración se centran en verificar que los microservicios se comuniquen adecuadamente entre sí. Pueden incluir tests de contrato para garantizar que las interfaces sean compatibles y tests de flujo de datos para asegurarse de que los datos se transmitan correctamente entre los microservicios.

Tests de extremo a extremo: La perspectiva del usuario final

Los tests de extremo a extremo simulan el flujo completo de una solicitud a través de varios microservicios. Estos tests son cruciales para asegurarse de que la aplicación funcione como se espera desde la perspectiva del usuario final.

Al adoptar estrategias de tests efectivos y automatizar el proceso de CI/CD, puedes garantizar que tus microservicios funcionen de manera confiable y eficiente. La inversión en tests y CI/CD en este tipo de arquitecturas vale la pena para lograr un software de alta calidad y una entrega continua exitosa.

Un nuevo equilibrio en el desarrollo de software

En resumen, la arquitectura de microservicios y las prácticas de tests, en combinación con CI/CD, colaboran para entregar aplicaciones escalables y confiables en un entorno sumamente dinámico. Hallar un equilibrio entre la rapidez del desarrollo y la calidad del software es esencial para el éxito prolongado en la era de los microservicios.

Este equilibrio no es meramente un requisito, sino una oportunidad para redefinir nuestra perspectiva hacia el desarrollo de software. Al incorporar estas metodologías en nuestros procesos de trabajo, no solo nos preparamos para el futuro, sino que, de hecho, estamos dando forma activa a este. Aprovechemos el poder de los microservicios, CI/CD y los tests estratégicos para impulsar la innovación y la eficiencia en nuestros proyectos. 

Making Science es una empresa de transformación digital que ayuda a las empresas a aprovechar el poder de la tecnología para mejorar sus procesos y resultados. La empresa cuenta con una amplia experiencia en el desarrollo de software con arquitectura de microservicios y en la implementación de soluciones de CI/CD.

El futuro del desarrollo de software ha llegado y demanda un nuevo equilibrio. ¡Contáctanos para acompañarte en esta emocionante travesía!