Seguridad en la nube en la era de la IA: Retos y oportunidades para las organizaciones

[image_with_animation image_url=»68709″ animation=»Fade In» hover_animation=»none» alignment=»» border_radius=»none» box_shadow=»none» image_loading=»default» max_width=»100%» max_width_mobile=»default»]El otro día tuvimos la oportunidad de participar en el Cloud & Security Leaders Event organizado por Silicon. Nuestra ponencia fue la primera de otras muchas entre las que destacaban otros grandes de la industria como Wiz o AWS. Esta, tenia como objetivo hablar de las ventajas que ha traído la IA al mercado pero también hablar de los inconvenientes y los problemas de seguridad que esta trae. Además, se trataron temas como la trayectoria de Google en el mundo de la Ciberseguridad, como Making Science ha sido capaz de sacar el máximo partido  de este producto y que claves se deben tener en cuenta cuando una empresa quiere dar un salto de calidad en su infraestructura de Ciberseguridad. Todo esto fue posible gracias a Álvaro Verdeja, nuestro COO de Ciberseguridad, Cloud, IA y Software, y Francisco Dalmau, Channel Account Manager en Google Cloud para Iberia e Italia.

Google SecOps – Operacion Aurora

Google es conocido mundialmente por todo el mundo, la gran mayoría de la población utiliza diariamente sus productos pero poca gente conoce el portfolio que dispone en el ámbito de la Ciberseguridad. Como bien contó Francisco Dalmau, “todo comenzó en 2009 con la Operación Aurora”,  un ciberataque muy conocido sufrido a nivel nacional en EE.UU. El objetivo del ataque era acceder al código fuente, las ‘joyas de la corona’ de cualquier empresa tecnológica. Los piratas informáticos encontraban hosts vulnerables y los utilizaban para moverse lateralmente dentro de la intranet de una empresa hasta que conseguían acceder a repositorios de código fuente no seguros.

Lo que Google aprendió de la Operación Aurora es que el modelo de seguridad tradicional basado en el perímetro, era insuficiente para satisfacer las necesidades de seguridad del mundo moderno. Google tuvo que idear un nuevo modelo de seguridad que redefiniera la arquitectura de la infraestructura, el desarrollo de software y las operaciones del día 2. Este modelo era el modelo de confianza cero en el que «no se confía en nada y se verifica todo». Así nació el modelo de seguridad de Google.

Esto originó que a día de hoy Google dispone de todo un portfolio de herramientas de seguridad que compiten con los productos más punteros del mercado, Google SecOps, VirusTotal o Google threat intelligence son algunos de estos. Todos ellos se apoyan en la potencia de Google Cloud para poseer unas capacidades únicas en el mercado.

Making Science y su valor

En Making Science, como partners Premier de Google y especialistas en Ciberseguridad, llevamos más de dos años trabajando con Google SecOps para analizar, detectar y mitigar todo tipo de amenazas. 

Así, la solución de Google SecOps se compone de dos partes principales, un SIEM, donde podemos ingestar todo tipo de fuentes de los productos que consideremos necesarios y crear alertas para identificar cualquier tipo de amenaza y un SOAR, donde a través de playbooks podemos sincronizar diferentes productos para realizar todos los procesos manuales de forma automática, permitiendo así que un equipo pequeño de seguridad sea capaz de gestionar las incidencias de una empresa mucho mayor de una forma eficiente.

Como bien explicó Alvaro Verdeja, “Hemos podido experimentar con nosotros mismos para prepararnos para proteger a nuestros clientes”. Algunas de las incidencias que gestionamos de forma automática son las fugas de información, conexiones desde ubicaciones inusuales, creación de informes o bloqueo y reseteo de usuarios y credenciales comprometidos. 

La IA en el mundo de la ciberseguridad

Si bien la palabra de moda ahora mismo es la Inteligencia Artificial, Google también dispone de la suya, Gemini, esta viene incorporada en sus productos de seguridad y fue definida por Francisco Dalmau de la siguiente manera, “Gemini es un asistente que cuando tu estas mirando una ventana y la de la lado es igual, te dice que quizás te puede volver a pasar lo mismo y de paso deberíamos también revisar las puertas por si hay alguna abierta”. Una metáfora para mí muy acertada ya que como siempre se menciona, uno de los mayores problemas actualmente es la falta de talento y de inversión. Con Gemini tenemos esa ayuda, esa asistencia que nos guía, pero también trabaja por nosotros, creando queries sin conocer el lenguaje, o playbooks para automatizar tareas.

Así, la IA y automatización nos permite hacer el trabajo de un equipo entero de seguridad de nivel 1 sin necesidad de tenerlo, lo que ayuda a focalizar sobre tareas mucho más urgentes y reducir notablemente el trabajo manual que puede basarse simplemente en marcar falsos positivos como en el SOC convencional.

Recomendaciones

Como cierre de la charla se mencionaron algunas recomendaciones claves a seguir cuando queremos dar un paso al frente en cuanto a la protección de nuestro negocio:

  • El gasto en Ciberseguridad no es un gasto si no una inversión. Empresas enormes y sólidas se han ido a pique por problemas de seguridad.
  • Ponerse en manos de profesionales. A veces intentamos abaratar costes o tener las mejores herramientas sin la formación necesaria para su utilización.
  • Zero trust and last privilege. No confíes en nada ni nadie y concede únicamente los permisos que sean necesarios

¿Estás listo para transformar tu infraestructura de seguridad?

Conecta con los expertos en ciberseguridad de Making Science para descubrir cómo podemos mejorar la seguridad de tu organización con las soluciones avanzadas de Google Cloud.
5 claves para proteger tu negocio de fallos de software y ciberataques

Un fallo de grandes proporciones en el software de seguridad CrowdStrike Falcon ha provocado una interrupción generalizada de los servicios de Microsoft, afectando a millones de usuarios en todo el mundo. El incidente, que comenzó en la noche del 18 de Julio, ha dejado inoperables servicios esenciales como Microsoft 365, Azure y Windows, generando un impacto significativo en empresas, instituciones educativas y organismos gubernamentales de diversos sectores.

La causa raíz del problema se ha atribuido a un error en una actualización reciente del software CrowdStrike Falcon, utilizado por Microsoft para proteger sus sistemas. Este error generó fallos en la autenticación de usuarios, impidiendo el acceso a servicios. Además, se reportaron problemas en la sincronización de datos, el funcionamiento de aplicaciones y el acceso a la nube de Microsoft. Cabe destacar que sistemas operativos como ChromeOS y macOS no se han visto afectados por este incidente. Los servicios más afectados fueron:

  • Microsoft 365: Outlook, Teams, Word, Excel, PowerPoint y otras aplicaciones de productividad.
  • Azure: La plataforma de computación en la nube de Microsoft.
  • Windows: El sistema operativo de Microsoft.

Un impacto global que se siente en todos los sectores:

Las empresas de todo el mundo se han visto paralizadas por este problema. En España, por ejemplo, todos los aeropuertos han sufrido «alteraciones» y servicios médicos en varias partes del país también se han visto afectados.

El sector de los medios de comunicación también ha sido duramente golpeado, con varias televisiones, como la australiana ABC y la británica Sky News, experimentando serios problemas para emitir. La bolsa de Londres y otras compañías ferroviarias también se han visto afectadas.

Lecciones aprendidas: #5 claves para proteger tu empresa

Este incidente, que afectó a millones de usuarios en todo el mundo, es un claro ejemplo de cómo las vulnerabilidades en el software de seguridad pueden tener un impacto devastador en las operaciones comerciales, la productividad y la reputación de las empresas.

A continuación, te presentamos #5 claves que tu empresa debe tener en cuenta para no sufrir este tipo de fallos:

  1. Implementar una estrategia de seguridad integral:

Es fundamental contar con una estrategia de seguridad integral que abarque la protección de endpoints, redes, datos y aplicaciones. Esta estrategia debe estar alineada con los objetivos comerciales de la empresa y adaptarse a las amenazas en constante evolución.

  1. Actualizar el software de seguridad de forma regular:

Es crucial mantener el software de seguridad actualizado con los últimos parches y correcciones de seguridad. Esto ayudará a minimizar el riesgo de que los ciberdelincuentes exploten vulnerabilidades conocidas. 

  1. Realizar pruebas de penetración y evaluaciones de vulnerabilidades:

Las pruebas de penetración y las evaluaciones de vulnerabilidades permiten identificar debilidades en los sistemas informáticos antes de que sean explotadas por los ciberdelincuentes. Estas pruebas deben realizarse de forma regular y por personal especializado.

  1. Implementar prácticas de SecDevOps:

SecDevOps es un enfoque que integra la seguridad en el ciclo de desarrollo de software. Esto ayuda a garantizar que las aplicaciones sean seguras desde el diseño y que las vulnerabilidades se detecten y corrijan de forma temprana.

  1. Capacitar a los empleados en materia de seguridad cibernética:

Los empleados son la primera línea de defensa contra las ciberamenazas. Es importante capacitarlos para que reconozcan y eviten ataques de phishing, malware y otras amenazas cibernéticas.

Este incidente, que afectó a millones de usuarios en todo el mundo, pone de manifiesto la importancia de contar con un plan sólido de recuperación de desastres y continuidad de negocio. Un plan de este tipo puede ayudar a las empresas a minimizar el impacto de un fallo de infraestructura o un ciberataque y a restaurar sus operaciones rápidamente. Este plan debe incluir procedimientos para restaurar los sistemas informáticos, las redes y los datos en caso de un fallo. También debe incluir un plan de comunicación para mantener informados a los empleados, clientes y socios.En Making Science, somos expertos en seguridad de entornos híbridos multi-cloud, infraestructura, modernización de aplicaciones, SecDevOps y otras áreas relacionadas con la tecnología. Nuestro Cloud Security Operations Center (CSOC) cuenta con un equipo altamente calificado y experimentado que puede ayudarte a:

  • Evaluar el impacto del incidente en tu empresa.
  • Implementar medidas para prevenir futuros incidentes.
  • Modernizar tu infraestructura y aplicaciones.
  • Adoptar prácticas de SecDevOps.

Asegúrate de que tu empresa está protegida contra las amenazas cibernéticas y que cuenta con la infraestructura y las aplicaciones necesarias para funcionar de manera eficiente y segura.

Descifrando el phishing en 2024: Estrategias y defensas contra amenazas avanzadas

Es muy común escuchar la palabra phishing en nuestro dia a dia, a veces incluso, somos capaces de utilizarla sin realmente tener muy claro cual es el significado de esta palabra. El objetivo de este Blog Post es es ofrecer una comprensión más profunda de la técnica de ciberataque más predominante y peligrosa: el phishing.

Explorando el mundo del phishing

El phishing es un tipo de ciberataque diseñado para atacar a individuos a través de correos electrónicos, mensajes de texto (Smishing), llamadas telefónicas (Vishing) u otras formas de comunicación. Su objetivo principal es engañar al destinatario para que realice acciones deseadas por el atacante, como revelar información financiera o credenciales de acceso a sistemas corporativos u otra información sensible.

Como forma de ingeniería social, el phishing implica la manipulación psicológica y el engaño, donde los actores de la amenaza se hacen pasar por entidades confiables para inducir a los usuarios a realizar acciones específicas, como hacer clic en enlaces maliciosos, descargar e instalar archivos dañinos o divulgar información privada, como números de cuentas bancarias o datos de tarjetas de crédito.

Lo que distingue al phishing y lo hace especialmente peligroso es que su éxito depende de una acción humana. Aunque se implementen medidas de seguridad avanzadas, un simple error del usuario puede comprometer a toda una empresa.

Impacto en la organización

Los ataques de phishing pueden tener diversas consecuencias, las más comunes son:

  • Pérdida de datos
  • Compromiso de cuentas y credenciales de acceso
  • Infecciones de ransomware y/o malware
  • Pérdidas financieras y fraudes por transacciones bancarias

Estrategias avanzadas de phishing

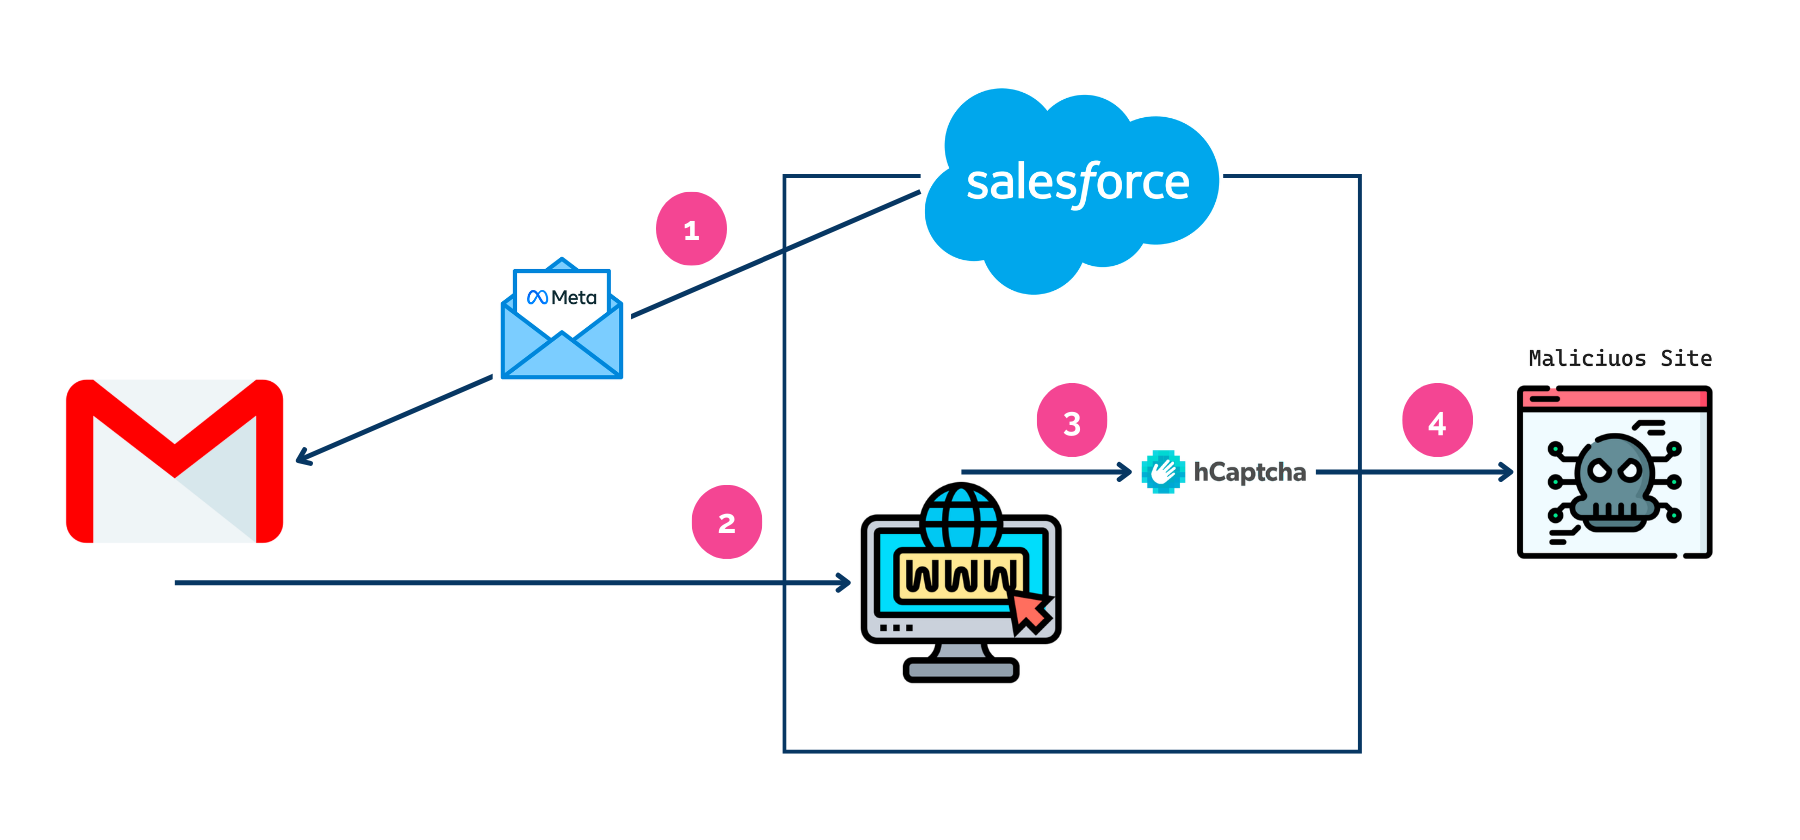
Al igual que todas las tecnologías evolucionan, las campañas de phishing también lo hacen. Los atacantes aprenden de sus errores y mejoran sus estrategias, lo que dificulta su identificación. Recientemente, se ha descubierto una nueva estrategia que queremos abordar en este artículo. Implica un phishing que suplanta a Meta for Business, utilizando un sitio web de Salesforce como puente para dirigir al usuario hacia un objetivo aparentemente seguro.

Comienza con un correo electrónico que aparenta ser de Meta for Business, informando al usuario de una violación de las normas de la comunidad que implica la eliminación de la cuenta (1). Este tipo de campaña es dirigida, ya que se dirige al usuario por su nombre. Aunque el remitente del correo es noreply@salesforce.com, lo cual es sospechoso, es un dominio fiable que evita la detección de los filtros convencionales y genera menos dudas en el usuario. El correo incluye un botón para enviar una apelación.
Si el usuario hace clic en el botón, es dirigido a un sitio web alojado en Salesforce (2), solicitando una verificación de identidad a través de hCaptcha (3). Una vez completada la verificación, el usuario es redirigido a la página web del atacante sin darse cuenta (4). 

En este caso, la página estaba hospedada en Salesforce, pero cualquier otra plataforma puede hacer de puente. Este patrón es persistente y, a pesar de los esfuerzos técnicos, muchos sitios logran pasar desapercibidos. Al contactar con el equipo de Salesforce, ha sido posible eliminar la página intermedia y bloquear el envío de correos desde Salesforce.

¿Cómo identificar la amenaza?

Como hemos podido comprobar, los phishings son un tipo de ataque que se caracteriza por su versatilidad por lo que no hay un método exacto para identificarlo. Sin embargo, hay señales que nos darán una visión más clara de si el correo que tenemos delante es legítimo o no:

  1. Prestar atención al remitente: Verificar que el remitente sea coherente con el contenido del correo. En el caso mencionado, el correo pretendía ser de Meta for Business pero provenía de una dirección de Salesforce, siendo un indicador claro de que no era legítimo.
  2. Revisar imágenes y enlaces: Al pasar el ratón sobre imágenes, botones o enlaces, se puede visualizar la dirección a la que se redirigen. Es crucial verificar que el dominio coincida con el propietario del cliente o partner. Plataformas como VirusTotal pueden ayudar a comprobar la legitimidad de los dominios.
  3. Revisar tipografía y caracteres especiales: Los correos legítimos siguen estándares de tipografía específicos. Elementos atípicos pueden indicar un intento de phishing.
  4. Verificar a través de canales habituales: Si el remitente afirma ser parte de tu organización, utiliza los canales de comunicación habituales para confirmar su identidad. El caso de fraude del CEO es también un ataque muy común.

Protegiéndonos en el mundo digital

En resumen, el phishing es una amenaza persistente que se adapta continuamente. La concienciación, la educación y el uso de tecnologías de seguridad son esenciales para protegerse. Estar informados y vigilantes contribuye a construir un entorno digital más seguro y resistente contra esta creciente amenaza. En un mundo donde la ciberseguridad es crucial, la prevención y la atención a los detalles son fundamentales para evitar caer en las trampas del phishing.

Web3: La próxima ola de Internet

Desde el corazón mismo de la tecnología blockchain, una revolución silenciosa está agitando los cimientos de la web tal como la conocemos. Una nueva era se avecina, donde los pioneros digitales se levantan para transformar de la soberanía digital y la descentralización se convierte en el punto focal. Web3 nos devuelve a los protocolos que dieron origen a internet, ofreciendo transparencia, sistemas más libres y una estructura renovada de interacción en línea que elimina intermediarios.

La promesa de la Web3: Un cambio hacia la descentralización

Enfoquémonos en lo que Web3 aporta: una red transformadora que combina la funcionalidad avanzada y las interfaces de usuario de Web2 con la neutralidad de los protocolos de Web1. A diferencia de las bases de datos centralizadas de los gigantes tecnológicos, Web3 nos permite almacenar información en bases de datos públicas distribuidas, aprovechando la tecnología blockchain y resolviendo potencialmente problemas de confianza y transparencia.

Imagina extender los protocolos de dominio basados en la comunidad, creando una capa de internet libre de gobernanza corporativa. Esto permite conexiones directas entre audiencias y plataformas sin algoritmos ni publicidad, similar al uso del correo electrónico, pero con la capacidad adicional de desarrollar funcionalidades sobre el protocolo, impulsando las finanzas descentralizadas y las organizaciones autónomas que desafían las estructuras tradicionales.

Aprendiendo del pasado y navegando la nueva web

La batalla entre Encarta y Wikipedia a principios de los años 2000 es un paralelo histórico revelador. El modelo centralizado de Encarta fue suplantado por el control de contenido descentralizado y dirigido por la comunidad de Wikipedia. Este cambio indica cómo un enfoque descentralizado puede estar más alineado con las necesidades y preferencias de los usuarios, anticipando las ventajas potenciales de Web3.

En Web3, utilizamos monederos virtuales y tokens en diversas blockchains, interactuando con Smart Contracts. Aunque esto puede parecer complicado, es una curva de aprendizaje comparable a la aparición de internet o los smartphones. Web3 introduce nuevos conceptos como NFTs y DAOs, y cambios de paradigma que exigen una comprensión más profunda, sin embargo, el potencial de innovación es tan vasto como los desafíos que enfrentamos.

Propiedad e intercambio criptográfico

Los tokens simbolizan la propiedad en esta nueva web. Son unidades de valor criptográficas creadas por entidades, y las hay de diferentes tipos, como los NFTs, que siguen el estándar ERC-721. Los monederos son programas que nos permiten realizar transacciones con nuestros tokens de forma autónoma. Sirven como nuestra interfaz con la blockchain, la base de datos descentralizada que registra la propiedad de tokens, y los contratos inteligentes son los acuerdos autoejecutables que facilitan este intercambio sin necesidad de confianza.

Análisis comparativo entre Web1, Web2 y Web3:

Antes de profundizar en las implicaciones de Web3, dediquemos un momento para comparar las tres generaciones de la web:

Esta tabla resume la progresión de una web estática a una interactiva y luego a una web descentralizada, abordando cada una las limitaciones de su predecesora.

Casos de uso: Web3 en acción

El potencial de Web3 no se limita a discusiones teóricas; sino que ya está provocando impacto en diversas industrias. Veamos algunas aplicaciones tangibles que ilustran el poder de Web3 en el mundo real:

  • Gestión de la cadena de suministro: Utilizando la tecnología blockchain, Web3 mejora la transparencia de la cadena de suministro, permitiéndonos rastrear el recorrido de productos desde el fabricante hasta el consumidor. Esto no sólo garantiza la autenticidad, sino que también mejora en gran medida la eficiencia del seguimiento de artículos en tiempo real, un factor crucial para las operaciones o para verificar la integridad de la cadena de suministro.
  • Seguros: Los contratos inteligentes en Web3 están destinados a revolucionar la industria de seguros. Al automatizar el procesamiento de reclamaciones, estos contratos se ejecutan cuando se cumplen condiciones predefinidas, minimizando la posibilidad de reclamos fraudulentos y asegurando que los reclamos legítimos se paguen más rápidamente y de manera eficiente.
  • Telecomunicaciones: Las tecnologías Web3 están reinventando el sector de las telecomunicaciones con identidades móviles basadas en NFT. Estas identidades digitales son seguras y transferibles entre servicios, ofreciendo un nuevo nivel de control y personalización para los usuarios, al tiempo que abren posibilidades para la integración entre servicios y programas de lealtad sin comprometer la privacidad.

Conclusión y camino a seguir

En conclusión, mientras nos encontramos en los inicios de una revolución en internet que establece un nuevo marco conceptual para el futuro, también debemos reconocer los retos que la acompañan, como un mayor riesgo de estafas y la pronunciada curva de aprendizaje para los nuevos usuarios. La historia muestra que, una vez que una tecnología resuelve un problema, se convierte en un elemento básico en nuestras vidas, como el fuego, los aviones y el internet. Las innovaciones pueden evolucionar, pero las soluciones que ofrecen tienen un impacto duradero. El cambio de Web2 a Web3 está en marcha; no es cuestión de si se producirá, sino de cuándo se generalizará. 

Si estás listo para desbloquear el potencial de Web3 y transformar las operaciones de tu negocio, Making Science está aquí para guiarte en cada paso del camino.

Mejorando la Seguridad de Terraform: El Papel Crucial de TFSec

A medida que la infraestructura en la nube y la automatización continúan evolucionando, Terraform se ha destacado como una herramienta poderosa para aprovisionar y gestionar recursos. Con más organizaciones dependiendo de Terraform para desplegar y administrar su Infraestructura como Código (IaC), se ha vuelto esencial garantizar la seguridad de estas configuraciones. TFSec, una herramienta de análisis estático especializada para configuraciones de Terraform, juega un papel fundamental en fortalecer la postura de seguridad de los entornos en la nube.

Este artículo profundiza en la importancia de incorporar TFSec en el flujo de trabajo de Terraform y cómo contribuye a una infraestructura robusta y segura.

Medidas de Seguridad Proactivas

TFSec no es solo una herramienta de seguridad, es un socio proactivo de seguridad. Ayuda a identificar y abordar las vulnerabilidades de seguridad en las configuraciones de Terraform antes del despliegue. Al analizar el código de forma estática, antes de subirlo al repositorio, TFSec puede identificar posibles configuraciones incorrectas, ajustes inseguros y adherencia a las mejores prácticas.

Este enfoque proactivo permite a los equipos de desarrollo y operaciones mitigar los riesgos de seguridad en una etapa temprana, evitando el despliegue de infraestructuras vulnerables que podrían llevar a consecuencias graves como violaciones de datos, interrupciones del servicio o violaciones de cumplimiento.

Cumplimiento y Gobernanza

En las industrias reguladas, los estándares de cumplimiento son innegociables. En este sentido, TFSec es un aliado valioso, ofreciendo chequeos y validaciones contra estándares de cumplimiento específicos de la industria y las mejores prácticas. Ya sea PCI DSS, HIPAA, o benchmarks CIS, TFSec asegura que las configuraciones de Terraform se alineen con las directrices de seguridad prescritas.

Mantener una infraestructura segura y en conformidad ayuda a las organizaciones a evitar multas regulatorias y daño reputacional, y TFSec es instrumental en este proceso.

Políticas de Seguridad Personalizables

Una de las características destacadas de TFSec es su flexibilidad. Las organizaciones pueden personalizar TFSec para hacer cumplir normas y políticas de seguridad específicas que se alineen con sus requisitos únicos. Esto asegura que la herramienta se convierta en una parte integral de la estrategia de seguridad y cumplimiento de la organización, adaptándose a la naturaleza dinámica de su infraestructura y al paisaje de seguridad en evolución.

Colaboración e Integración DevSecOps

TFSec promueve la colaboración entre los equipos de desarrollo, operaciones y seguridad al integrarse sin problemas en el pipeline de DevSecOps. Al incorporar TFSec en el proceso de CI/CD, las revisiones de seguridad se convierten en una parte automatizada e integral del ciclo de vida del desarrollo.

Esto no solo acelera la identificación y remediación de problemas de seguridad, sino que también promueve una cultura de responsabilidad compartida donde la seguridad está incrustada en todo el proceso de desarrollo, en lugar de ser tratada como una reflexión posterior.

Mejora Continua

TFSec contribuye a la mejora constante de las configuraciones de Terraform al proporcionar información procesable sobre las vulnerabilidades de seguridad. La herramienta no solo identifica problemas, sino que también ofrece orientación sobre la remediación, empoderando a los equipos para mejorar su comprensión de las mejores prácticas de seguridad. Este ciclo de retroalimentación continua fomenta una cultura de aprendizaje y mejora, asegurando que la seguridad sigue siendo una prioridad a medida que la infraestructura evoluciona con el tiempo.

Conclusión

En conclusión, TFSec se erige como un componente crucial en el arsenal de herramientas dedicadas a garantizar la seguridad de las configuraciones de Terraform. Su enfoque proactivo, cumplimiento de normas, políticas personalizables, integración sin fisuras en los flujos de trabajo de DevSecOps y contribución a la mejora continua, la convierten en un activo indispensable para las organizaciones que navegan por las complejidades de la seguridad de la infraestructura en la nube.

A medida que la dependencia de Terraform continúa creciendo, la adopción de TFSec se convierte no solo en una opción, sino en un imperativo estratégico para las organizaciones comprometidas con la construcción y mantenimiento de entornos en la nube seguros y resilientes. En Making Science, estamos comprometidos a ayudar a nuestros clientes a navegar por estas complejidades y garantizar una seguridad robusta en sus infraestructuras en la nube. ¿Estás interesado en aprender más sobre cómo Making Science puede ayudar a mejorar la seguridad de tu Terraform con TFSec?

Refuerza la seguridad en la nube con Gobernanza y SSO: proteje tus datos y mejora el cumplimiento normativo

La digitalización de las empresas es un fenómeno que ha transformado radicalmente la forma en que las organizaciones operan en el siglo XXI. En un mundo cada vez más interconectado y tecnológicamente avanzado, las compañías se han visto impulsadas a adaptarse a un entorno en constante evolución. La digitalización no se limita simplemente a la adopción de tecnologías informáticas, sino que abarca una completa redefinición de los procesos de negocio, la cultura organizacional y la interacción con clientes y socios.

La redefinición de los procesos de negocio afecta a cómo las empresas organizan los proyectos en la nube. Una forma de organizar los proyectos es a través de la Gobernanza en la Nube (Cloud Governance – CG), que tiene como objetivo equilibrar las fuerzas opuestas de la transformación y la mitigación de riesgos. Además, la Gobernanza en la Nube garantiza que los equipos de migración a la nube son conscientes de las diversas directrices sobre arquitectura, clasificación de datos y recursos que rigen esta adopción.

Una consecuencia de la digitalización es el aumento de uso de sistemas, y recordar las complejas contraseñas de cada uno es un desafío diario que enfrentan muchos usuarios. El Single Sign-On (SSO) puede ser la solución a este problema, ya que permite el acceso a diferentes aplicaciones y servicios corporativos con una única identidad, facilitando también la incorporación y eliminación de usuarios en los sistemas.

La seguridad en la nube debe ser una prioridad absoluta para las empresas en el panorama digital actual. A medida que las compañías dependen cada vez más de plataformas en la nube para almacenar datos confidenciales y ejecutar aplicaciones críticas, implementar sólidas medidas de seguridad se vuelve esencial. En este blog, exploraremos la importancia de la gobernanza y el Single Sign-On (SSO) para fortalecer la seguridad en la nube y mantener el control sobre el acceso a los recursos.

Entendiendo la Gobernanza en la Nube (CG)

Se crea definiendo, implementando y supervisando un marco de políticas y reglas para guiar las operaciones en la nube de una organización y proporcionar una dirección estratégica. Regula cómo los usuarios trabajan en entornos de nube para lograr un rendimiento consistente de los servicios y sistemas en la nube.

Un marco de gobernanza generalmente se construye a partir de un conjunto de normas y políticas específicas para un proyecto en la nube. Dado que los sistemas en la nube son dinámicos e implican a proveedores externos o a diferentes equipos dentro de una empresa, la implantación y el seguimiento de este marco mejoran la supervisión y el control en áreas vitales de las operaciones en la nube, como la gestión y la seguridad de los datos, la gestión de riesgos, la gestión de costes, etcétera. Garantiza que todos trabajan juntos para cumplir los objetivos empresariales.

Crear un marco de gobernanza en la nube puede beneficiar a las organizaciones a:

  1. Maximizar el rendimiento, optimizar los recursos e infraestructura. Con una visión más clara de todo su entorno en la nube, las organizaciones pueden mejorar la eficiencia eliminando los cuellos de botella en la productividad y optimizando los esfuerzos para una mejor gestión de los recursos y costos en la nube.
  2. Mejorar la escalabilidad y la continuidad del negocio. Al obtener una mejor visibilidad en todas las unidades de negocio, se pueden desarrollar planes de acción más claros.
  3. Aumentar el cumplimiento de políticas y estándares. Una supervisión rigurosa del cumplimiento contribuye a que las organizaciones sigan las normativas gubernamentales y las políticas internas.
  4. Minimizar los riesgos de seguridad implementando una estrategia clara de gestión de identidad y accesos, junto con procesos de monitoreo de seguridad. Esto permitirá a los equipos estar en una mejor posición para identificar y mitigar vulnerabilidades, mejorando así la seguridad en la nube.

El poder del Single Sign-On (SSO)

Permite a los usuarios acceder a múltiples aplicaciones iniciando sesión con una sola cuenta en diferentes sistemas y recursos. Es muy útil cuando hay diferentes sistemas a los que se puede acceder con una sola contraseña, y se desea evitar ingresar contraseñas repetidamente cada vez que el usuario se desconecta del servicio. Para los usuarios, proporciona una gran comodidad ya que después de identificarse solo una vez, la sesión permanece válida para el resto de las aplicaciones que utilizan SSO.

Este procedimiento de autenticación facilita las tareas de acceso para las diferentes plataformas. También se caracteriza por otras características importantes en términos de gestión simplificada, seguridad y transparencia:

  1. Gestión simplificada: Sincronizando contraseñas e información de usuario en diferentes sistemas. Esto agiliza el proceso de validación y reduce la carga administrativa.
  2. Mayor seguridad: El SSO fomenta el uso de contraseñas fuertes y reduce el riesgo de reutilización de contraseñas, que puede provocar brechas de seguridad. El SSO previene la fatiga de contraseñas, alentando a los usuarios a crear una contraseña fuerte que pueda utilizarse múltiples sitios web.
  3. Mejor transparencia: El SSO es utilizado por los proveedores de aplicaciones en la nube para ofrecer a los usuarios finales una experiencia de inicio de sesión y gestión de credenciales sin problemas. Los usuarios administran menos contraseñas, pero aún así pueden acceder de forma segura a la información y aplicaciones necesarias para completar su trabajo diario.

Fortaleciendo la seguridad en la nube: Gobernanza en la nube y SSO

La unificación de los servicios Cloud Governance y Single Sign-On puede lograr una mayor seguridad en la nube. Con CG se crean e implementan reglas y políticas para los proyectos en la nube. Parte de la planificación de estas políticas se refiere a la gestión de la seguridad, un área que puede agilizarse con el uso de SSO gracias a sus características.

El enfoque SSO ayuda a reducir el número de cuentas y contraseñas para un mismo usuario, facilita la gestión e impulsa la productividad, ya que los equipos pueden acceder a las aplicaciones y recursos del proyecto a los que están autorizados de forma segura y sencilla con una única contraseña de forma fácil y segura.

Desde el punto de vista de la administración, disponer de una única fuente de verdad en términos de gestión de identidades es una gran ventaja. Gestionar todos los accesos desde un AD/LDAP y garantizar que ningún usuario es eliminado de ningún servicio o que ningún servicio se queda con accesos no válidos proporciona seguridad.

Con una gestión más sencilla gracias al SSO y las reglas de CG, se puede lograr una mayor seguridad y eficiencia experimentando beneficios como:

  1. Reducción de riesgos de seguridad: Al aplicar políticas de contraseñas sólidas y gestión de identidades centralizada, el SSO minimiza el riesgo de acceso no autorizado y fugas de datos.
  2. Gestión de acceso optimizada: SSO simplifica la gestión de acceso al permitir un control centralizado sobre los permisos de los usuarios y niveles de acceso, alineándose con las políticas de CG.
  3. Cumplimiento mejorado: SSO refuerza el cumplimiento al garantizar que el acceso de los usuarios se ajusta a las políticas de CG y a los requisitos normativos.
  4. Productividad mejorada: SSO reduce el tiempo y el esfuerzo necesarios para iniciar sesión en múltiples sistemas, mejorando la productividad del usuario y la eficiencia general.

Conclusión

A medida que los entornos en la nube continúan evolucionando, garantizar sólidas medidas de seguridad es crucial para las empresas. Al adoptar un enfoque integral que combine gobernanza y SSO, las organizaciones pueden aprovechar todo el potencial de la tecnología en la nube al tiempo que protegen sus datos confidenciales, mantienen el control y el cumplimiento sobre el acceso a los recursos, y mitigan los riesgos de seguridad de acuerdo con los estándares de la industria.

Además, aprovechar la Inteligencia Artificial (IA) y la automatización puede mejorar aún más la seguridad en la nube automatizando tareas, detectando anomalías y proporcionando información en tiempo real.

Making Science es tu socio para securizar tu entorno en la nube y alcanzar tus objetivos de negocio. Nuestros expertos pueden ayudarte a implementar y administrar soluciones de gobernanza en la nube y SSO efectivas, garantizando que tu organización esté preparada para obtener los beneficios de la computación en la nube, manteniendo al mismo tiempo los más altos estándares de seguridad.

¿Quieres saber más?